
サンドボックスとは何か
ドキュメントでは、その境界を次の一文で説明しています。「サンドボックスがオンの間、Claude が実行するシェルコマンドとそのプロセスは、その境界内で開始されます。」
設定するまではオフになっています。ドキュメントには「サンドボックスはデフォルトでオフです」と記載されています。
この制限はオペレーティングシステムレベルで実施されます。macOS では、Claude Code は組み込みの Seatbelt フレームワークを使用します。Linux および WSL2 では、bubblewrap と socat という2つのパッケージに依存しています。ドキュメントによると、Claude Code は Anthropic のオープンソースのサンドボックスランタイムパッケージを基にサンドボックスを構築しています。
オンにする方法
セッション内で /sandbox を実行します。すると、3つのタブを持つパネルが開きます。
- Mode: 自動許可(auto-allow)か通常の権限(regular permissions)かを選択します。
- Overrides: サンドボックス内で失敗したコマンドを、サンドボックス外で再試行(フォールバック)させるかどうかを選択します。
- Config: 解決されたサンドボックス設定を表示します。
Linux では、依存関係が不足している場合に Dependencies タブが表示されます。このタブしか表示されない場合、サンドボックスはまだ起動できません。
設定の保存場所が重要です。パネルでモードを選択すると、Claude Code はそれを .claude/settings.local.json に保存するため、現在のプロジェクトに適用されます。すべてのプロジェクトでサンドボックスをオンにするには、ユーザー設定(~/.claude/settings.json)で sandbox.enabled を true に設定します。
確認すべきデフォルト設定が1つあります。ドキュメントは次のように警告しています。「デフォルトでは、プラットフォームがサンドボックスをサポートしていない場合や、起動時の依存関係チェックに失敗した場合、Claude Code はサンドボックスなしでコマンドを実行します。」サンドボックスをセキュリティゲートとして信頼する場合は、sandbox.failIfUnavailable を true に設定し、起動時に Claude Code が終了するようにしてください。
動作確認として、ドキュメントではホームディレクトリにプローブファイルを作成するなど、書き込みコマンドを Claude に実行させることを推奨しています。サンドボックス内では、macOS では operation-not-permitted エラー、Linux では read-only file system エラーで失敗します。自分でシェルプロンプトにコマンドを入力してもテストにはなりません。ユーザーが入力したコマンドは通常、サンドボックス外で実行されるためです。
デフォルトで制限されるもの
ドキュメントにはデフォルト設定の表があります。要約すると以下の通りです。
書き込み: サンドボックス化されたコマンドは、作業ディレクトリ、ユーザーごとの一時ディレクトリ、および --add-dir や /add-dir で追加したディレクトリに書き込めます。保護されたパスへの書き込みは拒否されます。
読み取り: SSH キーや AWS 認証情報などの認証ファイルを含め、マシンのほとんどが読み取り可能です。読み取りを制限するには、filesystem.denyRead や認証情報の設定を自分で行う必要があります。
ネットワーク: 「直接の外部ルートはありません。接続はマシン上のプロキシを経由し、許可されたドメイン(初期状態は空)に対して各ホストがチェックされます。」コマンドが新しいドメインを必要とする初回に、Claude Code は承認を求めます。
環境変数: コマンドは、秘匿情報を含め Claude Code の環境を引き継ぎます(スクラブやマスクを行わない限り)。
2番目のポイントは重要です。サンドボックスがすべてを隠すと期待している場合、デフォルトでは読み取り範囲が広いことに注意してください。サンドボックスのデフォルトの役割は、プロジェクト外への書き込みと、許可されていないホストへのネットワーク通信を阻止することです。
保護されたパス
サンドボックス化されたコマンドが書き込み可能なフォルダ内であっても、一部のパスは書き込みが拒否されます。ドキュメントではこれらを4つのグループに分類しています。
- 作業ディレクトリおよびその上位ディレクトリ内:
.claude設定ファイル、.claude/skills、.claude/agents、.claude/commands、.claude/hooksディレクトリ、.mcp.json、および.claude/workflowsや.claude/scheduled_tasks.jsonなど Claude Code が独自に実行するファイル。 - 作業ディレクトリ内のみ:
.bashrcや.zshrcなどのシェル起動ファイル、.gitconfig、.vscodeおよび.ideaディレクトリ、.git内のhooksおよびconfigエントリ。 - 作業ディレクトリをベア(bare)リポジトリに変えてしまうようなファイル: トップレベルの
HEAD、objects、refsおよび関連エントリ。 ~/.claudeまたはCLAUDE_CONFIG_DIRが指すフォルダ内: その内容のほとんど、および~/.claude.jsonと認証情報ストア。
共通しているのは、Claude Code が読み込む設定や実行するコードであるという点です。スキルは Claude が従う指示であり、フックは Claude Code が実行するスクリプトです。設定は権限を決定します。サンドボックス化されたコマンドがこれらを書き換えられると、次のセッションはそのコマンドが書き込んだ内容で開始されてしまいます。
これらを誤って緩和することはできません。ドキュメントによると、これらのパスのいずれかをカバーする書き込み許可や編集許可ルールを追加しても、「保護は引き続き適用されます」。これを解除する唯一の方法は、ファイルシステム隔離を完全にオフにすることですが、それはファイルシステムレイヤーの他の保護もすべて削除することを意味します。
自分のマシンで解決されたパスを確認するには、/sandbox を実行して Config タブを開いてください。「denied-within-allowed(許可内での拒否)」エントリの中に表示されます。
これは冒頭の例の理由でもあります。サンドボックスのブロックは、サンドボックス化されたシェルコマンドに適用されます。Claude の組み込み Edit ツールはサンドボックスではなく権限ルールに従い、権限システムは独自の保護パスリストを持っているため、そのツールを介した編集の可否はそこで決定されます。
git のチェックアウトやマージがこれらのパスを更新できずに失敗する場合、ドキュメントにはそのケースのトラブルシューティング項目があります。また、最近の Claude Code リリースでは、サンドボックス化された git コマンドが保護されたファイルを更新できなかった場合に、その旨を Claude に伝えるノートが追加されました。
サンドボックス外で実行されるもの
ドキュメントはその範囲について正確に述べています。「サンドボックスはシェルコマンドをラップします。」以下のものは Claude が実行するシェルコマンドではありません。
- 組み込みのファイルおよびウェブツール: Read、Edit、Write、WebFetch、WebSearch は代わりに権限ルールに従います。サンドボックスの読み取り拒否エントリは Read ツールを止められませんし、許可ドメインリストは WebFetch を制限しません。
- Claude Code が開始するその他のプロセス: コマンドフック、ローカル MCP サーバー、プラグインモニター、LSP サーバーはサンドボックス外で実行されます。
- Mods: Claude Code 内で独自のコードを実行します。
一部のシェルコマンドもサンドボックス外で実行されます。
!シェルプロンプトで入力したコマンド(ほとんどのセッションにおいて)。- 除外されたコマンド:
excludedCommandsのエントリに一致するもの。 - サンドボックス外での再試行: 以下で説明します。
これらすべてを一つの境界内に収めたい場合、ドキュメントは別のツールを提案しています。Claude Code プロセス自体をコンテナ、仮想マシン、またはサンドボックスランタイム内で実行することです。
自動許可(Auto-allow)対 通常の権限(Regular permissions)
どちらのモードも同じファイルシステムおよびネットワーク制限を適用します。違いは承認のプロセスです。
Auto-allow は、サンドボックス内で実行されるコマンドをプロンプトなしで承認します。ただし、Bash の拒否ルールに一致するコマンド、重要なパスを対象とした rm、特定のコンテンツを対象とした ask ルール(例:git push 用のルール)などは引き続きプロンプトが表示されます。また、テスト実行前に環境変数を設定するなど、プログラムの前に変数を設定するコマンドも通常のフローを通ります。変数が実行されるプログラム自体を変える可能性があるためです。
Regular permissions は、サンドボックス化されているかどうかにかかわらず、すべての Bash コマンドを通常の権限フローに送ります。ドキュメントでは、承認回数は増えるがより制御しやすいモードとして説明されています。
Claude がサンドボックス外での再試行を求める時
ドキュメントはこの再試行をエスケープハッチと呼んでいます。「サンドボックス外での再試行は、サンドボックスと互換性のないツールなど、サンドボックス内で失敗したコマンドのための救済策です。」
サンドボックスがネットワーク接続をブロックすると、Claude Code はコマンドの結果に拒否されたホスト名を記載し、Claude が何に失敗したかを確認できるようにします。その後、Claude はその1つのコマンドに対してサンドボックスを無効にするパラメータを付けて再試行することがあります。再試行を誰が承認するかは、権限モードによって異なります。
- Manual および accept-edits モードでは、「Bash command (unsandboxed)」というタイトルのプロンプトが表示されます。
- auto モードでは、分類モデルがコマンドを評価します。
- bypass-permissions モードでは、プロンプトなしで実行されます。
- don't-ask モードでは、拒否されます。
2つの設定がこの挙動を変えます。コマンドに一致する allow ルールがあれば、その再試行も承認されます。また、disable-sandbox パラメータに対する ask ルールを設定すると、auto や bypass モードでも強制的にプロンプトが表示されます。
このエスケープハッチを削除するには、allowUnsandboxedCommands を false に設定します。ドキュメントではこれを「厳格なサンドボックスモード(strict sandbox mode)」と呼んでいます。この場合、Claude が実行するコマンドは、除外コマンドに一致しない限りサンドボックス内に留まります。ユーザーまたは管理者が管理設定や --settings でこれを設定した場合、サンドボックスは管理者必須となり、プロジェクト設定による緩和は無視されます。
認証情報の保護
デフォルトでは読み取り範囲が広いため、認証情報には明示的なルールが必要です。ドキュメントでは、自動的にブロックされるものはないことが明記されています。「組み込みの認証情報拒否リストはないため、リストしたファイルと変数のみが制限されます。」
sandbox.credentials 設定は、ファイルパスと環境変数名を受け取り、それぞれにモードを指定します。
- Deny: ファイルの読み取りをブロックし、各サンドボックスコマンドの前に変数を解除(unset)します。
- Mask: コマンドにはプレースホルダーを表示し、サンドボックスプロキシが許可されたホストへのリクエスト時のみ実際の値に置き換えます。
すべての設定スコープからの Deny エントリはマージされ、あるスコープが別のスコープで追加されたエントリを削除することはできません。マスキングには、プロキシでの TLS 終端などの追加設定が必要であり、ユーザー設定、管理設定、または --settings からのみ有効になります。
プロジェクトが変更できない設定
一部のサンドボックス設定は、特定の場所からのみ信頼されます。最も明確な例は、ファイルシステム隔離のオフ設定です。ドキュメントはそのリスクを説明しています。これがオフでコマンドが自動許可されている場合、サンドボックス化されたコマンドが ~/.claude/settings.json などのファイルを書き換え、それを後のコマンドが読み込むことで、「次回の実行時に自身のアクセス権限を拡大できてしまう」可能性があります。
そのため、.claude/settings.json や .claude/settings.local.json 内のプロジェクト設定ではこれを設定できません。ユーザー設定、管理設定、および --settings のみが設定可能です。再試行を無効にしている場合、ユーザー設定の false は、プロジェクト設定が true となっていても優先されます。
Codex 権限プロファイルのガイドでも、Codex が同様の境界線を引き、書き込み可能なワークスペース内で独自の設定フォルダを読み取り専用に保つ仕組みについて触れています。
よくある誤解
サンドボックスが最初からオンだと思っている。 デフォルトではオフです。
認証情報が自動で隠されると思っている。 認証情報ルールを追加するまで、読み取り範囲は広いです。
.claude に対して allow ルールを追加しようとする。 保護されたパスは保護されたままです。
フックや MCP サーバーもカバーされると思っている。 これらはサンドボックス外で実行されます。
起動失敗時に Claude Code が止まると思っている。 failIfUnavailable がなければ、コマンドはサンドボックスなしで実行されます。
解決策:意図を持ってサンドボックスを構成する
ステップ 1: 必要な場所でオンにする
特定のプロジェクトには /sandbox を、すべてのプロジェクトにはユーザー設定を使用します。
ステップ 2: 認証情報ルールを追加する
コマンドに見せるべきではないファイルや変数を拒否(Deny)またはマスク(Mask)します。
ステップ 3: エスケープハッチについて決定する
サンドボックス外での再試行をプロンプト付きで残すか、厳格モードでオフにするかを選択します。
ステップ 4: 各設定の理由を書き留める
許可したドメイン、フォルダ、除外設定、およびそれぞれの理由を記録します。
MemoryLake でのセットアップ
サンドボックスの設定は設定ファイル内の短い行に過ぎません。なぜそのドメインが許可されているのか、どのツールが除外を必要としたのか、なぜ特定のレポジトリで再試行がオフなのかといった背景にある理由は、設定ファイルでは説明できないプロジェクトのコンテキスト(文脈)です。数ヶ月後に誰かがそのルールがまだ必要かどうか尋ねたとき、助けになるのはその「理由」です。
MemoryLake は、セキュリティ上の決定、許可された例外、およびその背後にある理由といったプロジェクトコンテキストのための記憶(memory)レイヤーです。これらを一箇所で管理し、ChatGPT、Claude Code、Codex などの接続されたアシスタントが利用できるようにします。
エントリはあなた自身の言葉で記述します。Claude Code の設定、.claude フォルダ、サンドボックス構成、セッション、またはベンダーのストアから何かが読み取られたり、書き込まれたり、削除されたりすることはありません。サンドボックスは Anthropic が説明している通りに動作します。
ステップ 1: API キーを作成する
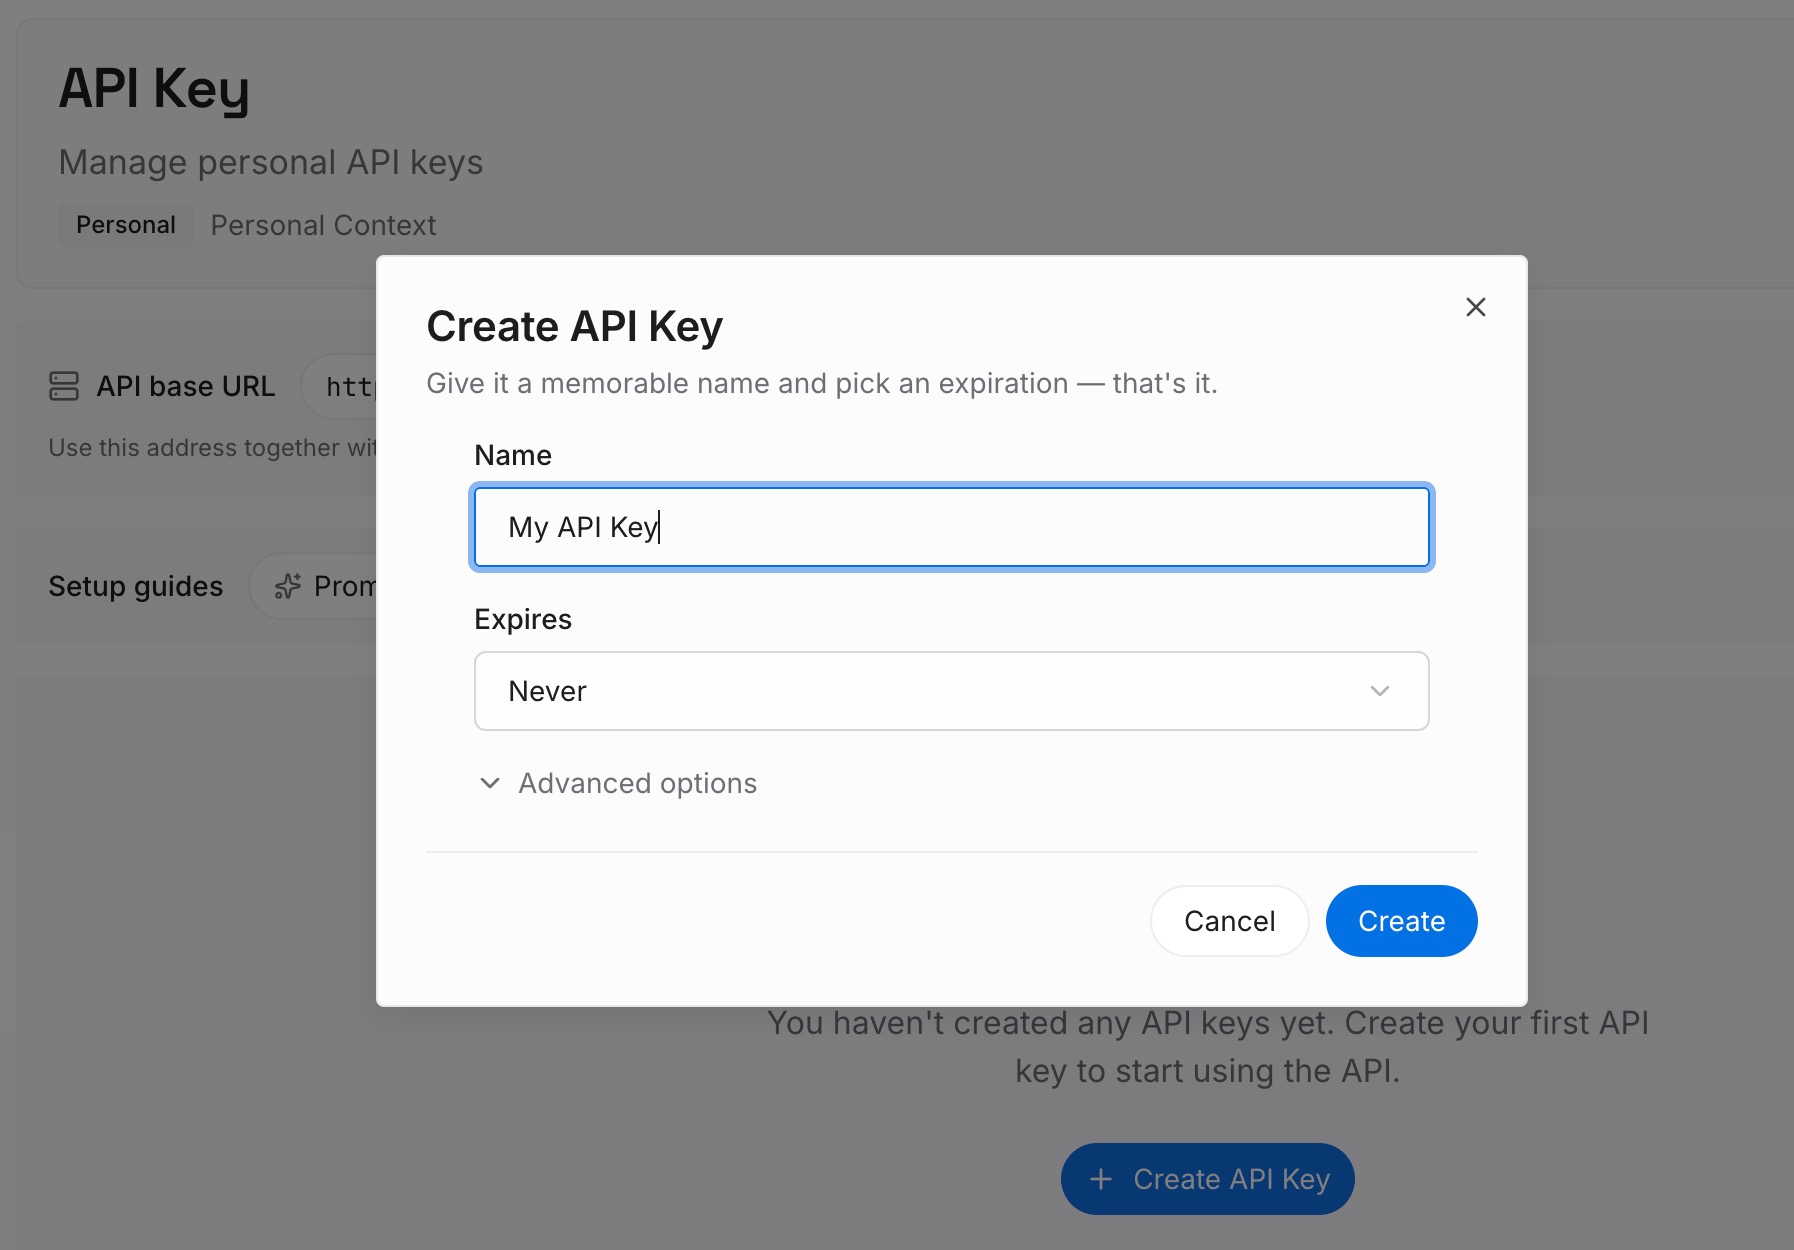
サインインしてダッシュボードからキーを生成します。他の認証情報と同様に、リポジトリの外に保管してください。
ステップ 2: 最初の記憶をアップロードする
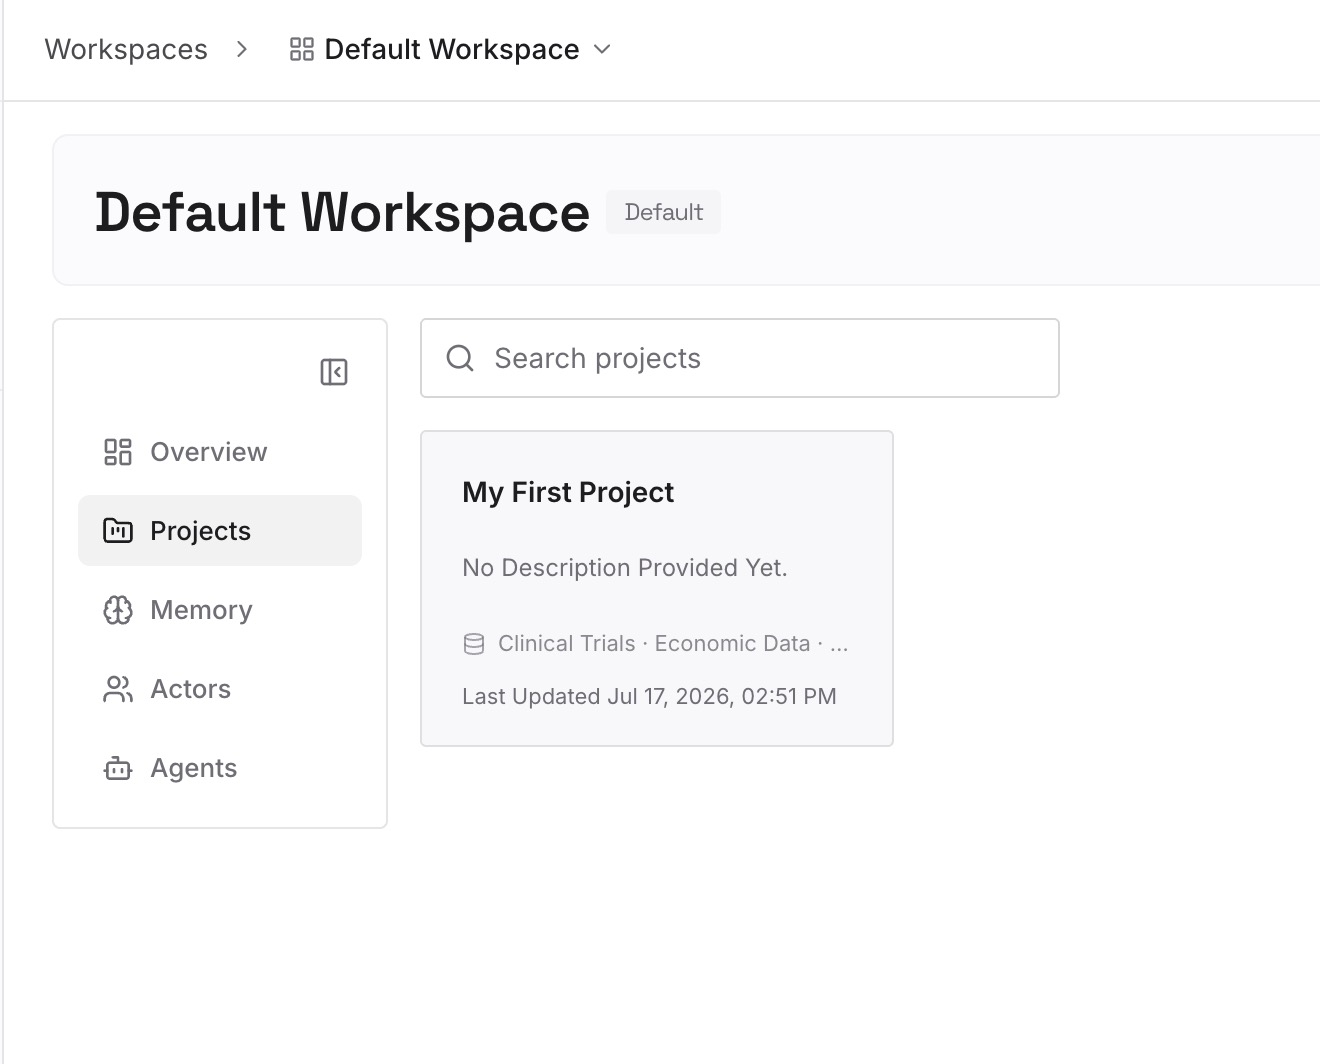
解決策のステップ 4 で書いた内容から始めましょう。各サンドボックスの例外とその理由を、1エントリにつき1つの例外として登録します。
ステップ 3: AI とエージェントを接続する
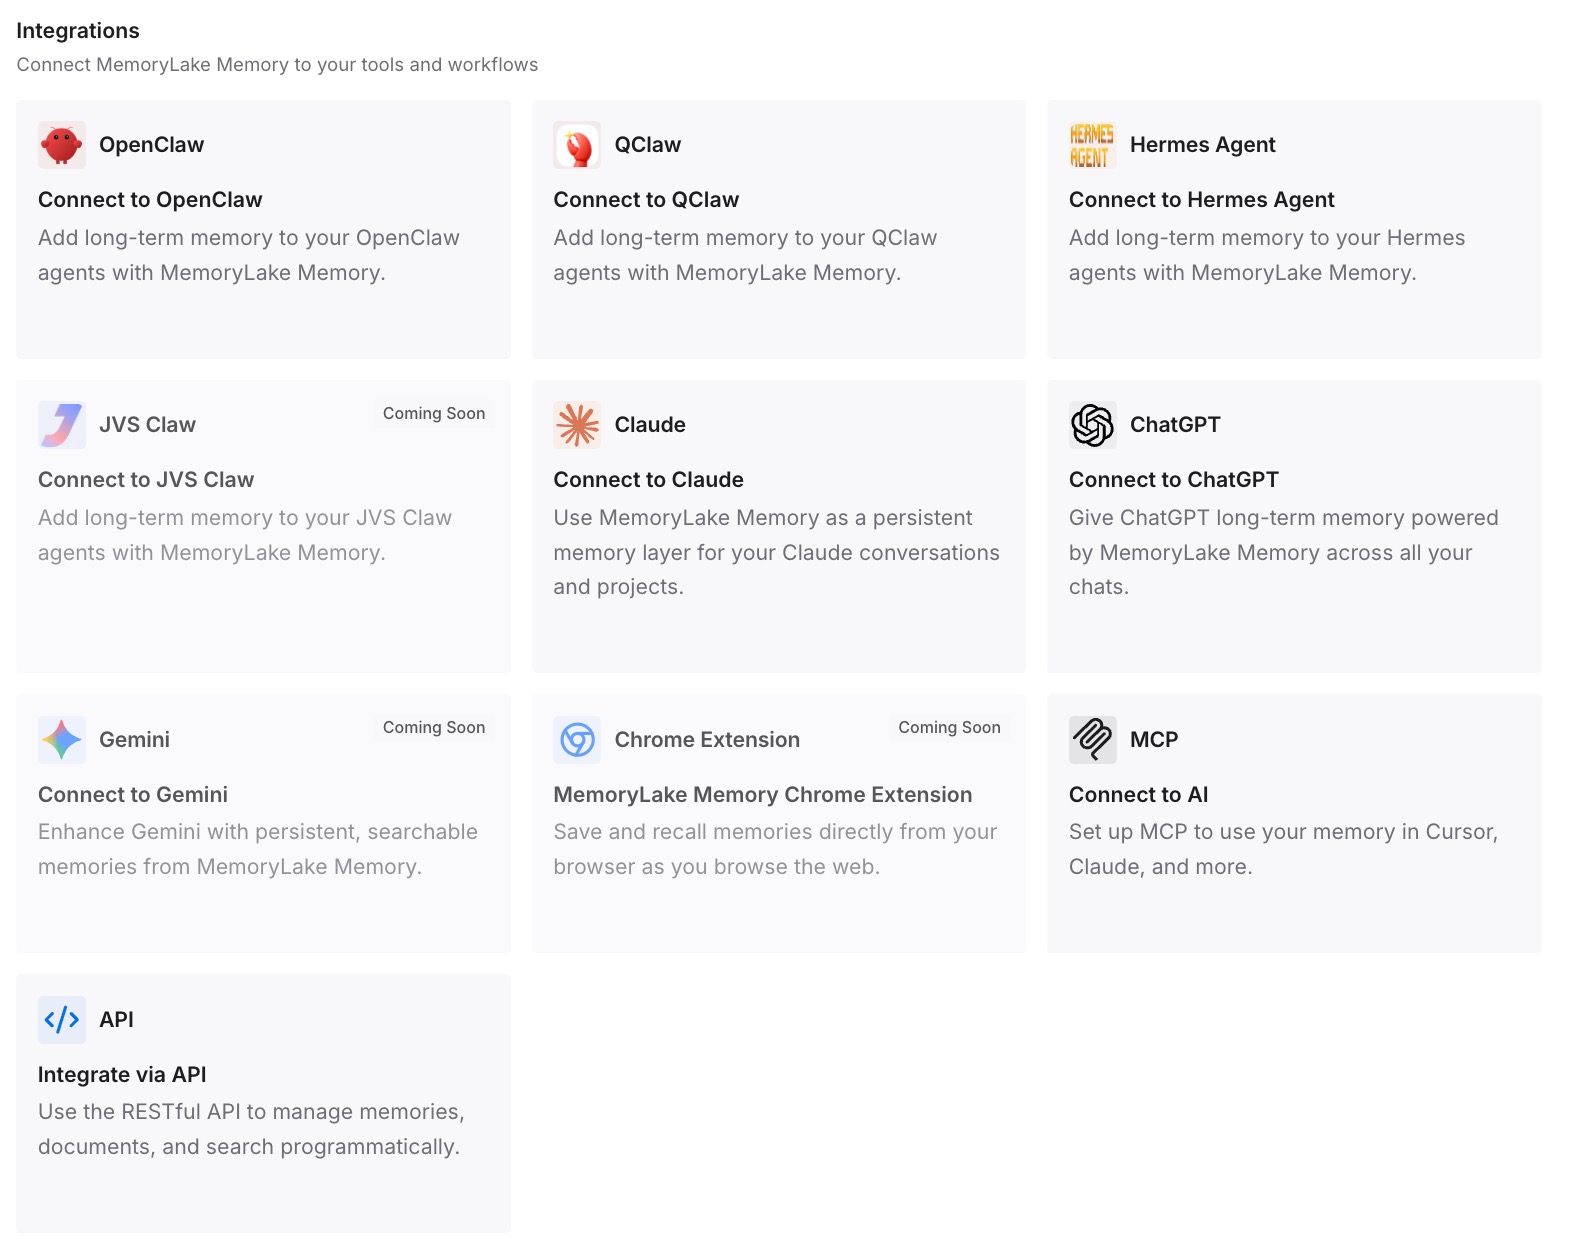
Claude Code、Codex、および使用している他のアシスタントを接続します。それぞれが、提案された例外を、既に記録されている理由と照らし合わせて確認できるようになります。
実践で何が変わるか
第一の違いは、レビューが容易になることです。例外設定には、それが追加された理由が伴います。
第二に、広すぎるルールが減ります。本来のニーズが明確であれば、限定的なパスやドメインを選択しやすくなります。
第三に、ツール間での一貫性です。同じセキュリティ上の決定が Claude Code と Codex の両方で利用可能になります。
Claude Code サンドボックスのベストプラクティス
サンドボックスに依存する場合は failIfUnavailable を設定する。 そうしないと、起動失敗時にコマンドがサンドボックスなしで実行されます。
除外設定よりも限定的な書き込みパスを優先する。 除外されたコマンドは、ユーザーの全権限で実行されます。
認証情報を明示的にリストする。 デフォルトで拒否される認証情報はありません。
保護されたパスはそのままにする。 これらは Claude Code が次に読み込むものを守っています。
完全な隔離にはコンテナを使用する。 フック、MCP サーバー、組み込みツールはサンドボックスの外にあります。
プローブコマンドでテストする。 自分で入力するのではなく、Claude に実行させてください。
結論
Claude Code のサンドボックスは、Claude が実行するシェルコマンドとそのプロセスをラップします。デフォルトではオフです。オンにすると、コマンドは作業ディレクトリ、一時ディレクトリ、および追加されたディレクトリに書き込めます。読み取り範囲は広く、ネットワーク通信は承認したホストのみを許可するプロキシを経由します。
書き込み可能なフォルダ内でも、.claude 設定、スキル、エージェント、コマンド、フック、および ~/.claude の大部分を含む保護されたパスへの書き込みは拒否されます。これにより、コマンドが次回のセッションで読み込まれる設定を書き換えることはできません。組み込みツール、フック、MCP サーバーはサンドボックス外で実行され、失敗したコマンドは厳格モードでオフにしない限り、サンドボックス外で再試行される可能性があります。