
Auto-reviewとは何か
ドキュメントの冒頭には短い定義があります。「Auto-reviewは、対象となる承認リクエストを別のレビュー担当者エージェントに送信します。サンドボックス、コマンドルール、およびツール設定によって、どのアクションに承認が必要かが決定されます。レビュー担当者は、それらのアクションを続行できるかどうかを判断します。」
つまり、Auto-reviewは何に承認が必要かを変えるものではありません。誰が回答するかを変えるものです。これがない場合、サンドボックスの境界を越えるリクエストはユーザーのところで停止します。これがある場合、リクエストはレビュー担当者エージェントに送られ、エージェントが承認または拒否を決定し、その理由を提示します。
ドキュメントには以下の手順が記載されています:
- 「メインエージェントが、コマンドの実行などのアクションを提案する。」
- 「アクションに承認が必要な場合、Codexはリクエストを作成する。」
- リクエストは「人のところで停止する代わりに、別のレビュー担当者エージェントに送られる。」
- 「レビュー担当者はアクションを実行すべきかどうかを決定し、根拠を返す。」
- 承認されたアクションは続行される。拒否された場合、メインエージェントは「実質的により安全なパスを探すか、停止してユーザーに尋ねる」ことになる。
有効化する方法
ChatGPTデスクトップアプリでは、コンポーザーの下にある権限コントロールから「Approve for me」を選択し、現在のチャットでそれが選択されていることを確認するようドキュメントに記載されています。
CLIまたはローカル設定では、approvals_reviewerをauto_reviewに設定し、on-requestなどの対話型承認ポリシーと組み合わせて使用します。ドキュメントには「承認ポリシーを変更するだけでは、レビュー担当者は選択されない」という詳細が付け加えられています。
Auto-reviewが機能するには、対話型承認が必要です。承認ポリシーがneverに設定されている場合、ドキュメントによれば「レビューすべきものが何もない」状態になります。フルアクセスの場合も同様です。never、:danger-full-access、または--yoloを使用すると、「アクションは、レビューが必要とする境界越えの承認リクエストの作成を回避できてしまう」からです。
管理者は、管理設定を通じて組織にAuto-reviewを義務付けることができます。
評価対象となるリクエスト
ドキュメントによると、Auto-reviewは「本来なら人間が判断するために一時停止する承認リクエストを評価」します。そのリストは以下の通りです:
- 「サンドボックス権限の昇格を要求するシェルまたはexecツールの呼び出し。」
- プロンプトを出すように設定されたコマンドルールに一致するコマンド(「サンドボックス内のコマンドを含む」)。
- 「承認を必要とする宛先へのネットワークリクエスト。」
- 「許可された書き込み可能なルート以外でのファイル編集。」
- 「ツールの注釈や設定された承認モードに基づいて承認を必要とするMCPまたはアプリツールの呼び出し。」
すでに許可されているものはスキップされます。「実行権限をすでに持っているアクションは、レビューなしで進行します。」Computer Useのアクセスプロンプトは直接ユーザーに届きますが、対象となるComputer Useツールの呼び出しはレビューをトリガーする可能性があります。
セキュリティ設定において重要な点が1つあります。ネットワークの許可リストにある宛先は、それだけではレビュー担当者に届きません。ドキュメントでは、サンドボックス内のアクションをレビュー担当者に届ける必要がある場合は、「プロンプト決定を伴うコマンドルールを追加するか、機密性の高いMCPツールに承認を要求する」よう推奨しています。
コマンドルールがサンドボックス外で実行されるものをどのように決定するか(常に許可される承認がどこに保存されるかを含む)については、Codex rulesのガイドで詳しく説明しています。
ブロックするように設計されているもの
ドキュメントは、デフォルトポリシーの対象を次のように要約しています:
- 「信頼できない宛先へのプライベートデータ、シークレット、または認証情報の送信」
- 「認証情報、トークン、クッキー、またはセッション情報の探索」
- 「広範または持続的なセキュリティの弱体化」
- 「取り返しのつかない損害のリスクが高い破壊的なアクション」
これらはカテゴリであり、チェックリストではありません。レビュー担当者は各リクエストをポリシーに照らして判断します。そのため、同じ種類のアクションでも、あるコンテキストでは承認され、別のコンテキストでは拒否されることがあります。
レビュー担当者がチャットから見る内容
これは、判断の質を左右する部分です。ドキュメントには次のようにあります。「レビュー担当者は、コンパクトなトランスクリプトと正確な承認リクエストを確認します。これには通常、ユーザーメッセージ、表示されたアシスタントの更新、関連するツールの呼び出しと出力、および現在承認のために提案されているアクションが含まれます。」
また、決定を下す前に周囲を確認することもできます。「削除を承認する前にディレクトリを検査するなど、読み取り専用のチェックを実行することも可能です。」
モデルのプライベートな推論(reasoning)は見えません。「アシスタントの隠された推論は含まれません。Auto-reviewは、保持されたチャット項目とツールの証拠を確認しますが、プライベートな思考の連鎖(chain-of-thought)は見ません。」
これには実用的な影響があります。レビュー担当者はチャット内にある情報に基づいて動作します。なぜそのフォルダを削除しても安全なのか、あるいはどの外部サービスへのアクセスが許可されているのかを以前に説明していれば、その説明はレビュー担当者が確認できる内容の一部となります。理由があなたの頭の中にしかない場合、レビュー担当者はそれにアクセスできません。
拒否後の動作
拒否は、通常のサンドボックスエラーとは異なり扱われます。ドキュメントによると、Codexはレビュー担当者の根拠をメインエージェントに返し、より強力な指示を与えます:
- 「回避策、間接的な実行、またはポリシーの回避を通じて同じ結果を追求してはならない。」
- 「実質的により安全な代替案がある場合のみ続行すること。」
- 「それ以外の場合は、停止してユーザーに尋ねること。」
拒否が繰り返されると、ターンが停止します。ほとんどのモデルにおいて、ドキュメントは「Codex CLIは、そのターン内で3回連続の拒否、または直近50回のレビューで10回の拒否が発生した場合、ターンを中断する」としています。サイバーセキュリティ用に指定されたモデルの場合、CLIは最初の拒否で中断します。それ以外のレビュー結果が出た場合、連続拒否カウントはリセットされます。
タイムアウトは別途報告され、ドキュメントには「タイムアウトだけではアクションが安全でないという証拠にはならないことがメインエージェントに通知される」と記されています。
再試行したリクエストが拒否される理由
これは冒頭の例の動作です。オーバーライドのパスが存在し、現在のオープンソースのターミナルインターフェースでは次のように説明されています。/approveを実行して拒否リストを開き、「最近拒否されたアクションを1つ選択して、1回の再試行のために承認する」ことができます。Codexはタスクごとに最大10件の最近の拒否を保持します。
オーバーライドは意図的に限定されています。その特定のコンテキストにおける、その正確なアクションに対して1回だけ適用され、再試行は再びレビューされます。レビュー担当者はあなたのオーバーライドを確認しますが、依然としてポリシーが優先されます。したがって、ポリシーが特定のクラスの拒否をユーザーがオーバーライドできないと定めている場合、再試行は再び拒否される可能性があります。
その場合、ドキュメントのより広範なアドバイスが適用されます。そのアクションが本当に必要な場合は、再試行を繰り返すのではなく、意図的に境界またはポリシーを変更してください。
ポリシーの置き換え方法
レビュー担当者はテンプレートとポリシーに基づいて動作します。ドキュメントの説明によれば、「Codexはセキュリティポリシーをそのテンプレートに挿入し、レスポンス形式を別途指定します。」CLIは、利用可能な場合はレビュー担当者モデルのデフォルトポリシーを使用し、そうでない場合は同梱のポリシーファイルを使用します。
ポリシーを変更するには、それを「置き換える」必要があります。ドキュメントはその意味を正確に説明しています。「ポリシーを置き換えるには、適応させたい完全なポリシーをコピーしてください。」変更したいルールを編集し、その全文をローカルのauto_reviewポリシー設定または管理対象の同等設定に配置します。そして警告があります。「省略されたルールは、置き換えによって削除されます。」
つまり、新しいルールを1つだけ書いた短いポリシーは「追加」ではありません。コピーしなかったすべてのデフォルトルールを削除する「置き換え」になります。さらに2つの詳細があります。「管理対象のguardian_policy_configは、ローカルの[auto_review].policyよりも優先される」こと、および「Codexは空のポリシー値を無視する」ことです。
レビューの量を減らす方法
Auto-reviewが日常的なアクションで忙殺されている場合、ドキュメントはレビュー担当者を調整するのではなく、境界を修正することを提案しています。「あまりにも多くの平凡なアクションにレビューが必要な場合は、レビュー担当者に騒がしい権限昇格を永遠に承認するように教えるのではなく、まず境界を修正してください。」
最も効果的な2つの変更は、スクラッチディレクトリや隣接するリポジトリに対して書き込み可能なルートを限定することと、テストの実行やリンターなどの特定のコマンドに対してスコープを絞ったプレフィックスルールを設定することです。「広範なルールは、Auto-reviewが守るべき境界を消し去ってしまうことが多い」と警告されています。
また、学習に役立つ記録もあります。「Auto-reviewのセッション記録はデフォルトで~/.codex/sessionsに保存されるため、ポリシーや権限を変更する前に、Codexに過去のトラフィックを分析させることができます。」
Auto-reviewではないもの
ドキュメントは限界についての記述で締めくくられています。Auto-reviewは「決定論的なセキュリティ保証ではありません」。対象となるリクエストのみを評価し、「特に対抗的なコンテキストや異常なコンテキストでは、依然として間違いを犯す可能性があります」。また、「優れたサンドボックス設計、監視、および組織固有のポリシーを補完するものであり、それらに代わるものではありません」。
よくある間違い
承認ポリシーのみを変更する。 レビュー担当者も選択する必要があります。
承認設定をneverにした状態でAuto-reviewを使用する。 レビューすべきものが存在しません。
拒否されたアクションを再試行して、パスすることを期待する。 再試行は再びレビューされ、ポリシーによって拒否される可能性があります。
短い置き換えポリシーを書く。 省略されたルールは削除されます。
許可リストにあるドメインがレビューをトリガーすると信じる。 それだけではトリガーされません。プロンプトルールを追加してください。
解決策:レビュー担当者に判断材料を与える
ステップ 1: 正しく有効化する
対話型承認ポリシーを設定し、auto-reviewレビュー担当者を選択します。
ステップ 2: まず境界を固める
日常的な作業のために、限定的な書き込み可能ルートと正確なプレフィックスルールを追加します。
ステップ 3: チャットで意図を伝える
リスクのあるステップが何のためであるかを、Codexが尋ねる前に伝えます。レビュー担当者はチャットを確認します。
ステップ 4: 承認決定を記録する
どのプロジェクトで、どのリスクのあるアクションを許可したか、そしてその理由を書き留めておきます。
MemoryLakeでのセットアップ
レビュー担当者は、目の前にあるチャットから各リクエストを判断します。どの外部サービスをプロジェクトが呼び出してよいか、どのフォルダを削除しても安全か、あるいはなぜそのルールが存在するのかといったあなたの判断理由は、書き留めておかない限り、新しいチャットのたびに説明し直さなければならないプロジェクトのコンテキストです。
MemoryLakeは、承認の決定、境界、およびその背後にある理由といったプロジェクトコンテキストのための記憶レイヤーです。これらを一箇所で管理し、ChatGPT、Claude Code、Codexなどの接続されたアシスタントが利用できるようにします。
エントリーはあなた自身の言葉で作成します。Codexのセッション、レビューの記録、config.toml、Auto-reviewポリシー、またはベンダーのストレージから何かが読み取られたり、書き込まれたり、削除されたりすることはありません。Auto-reviewはOpenAIが説明している通りに動作します。
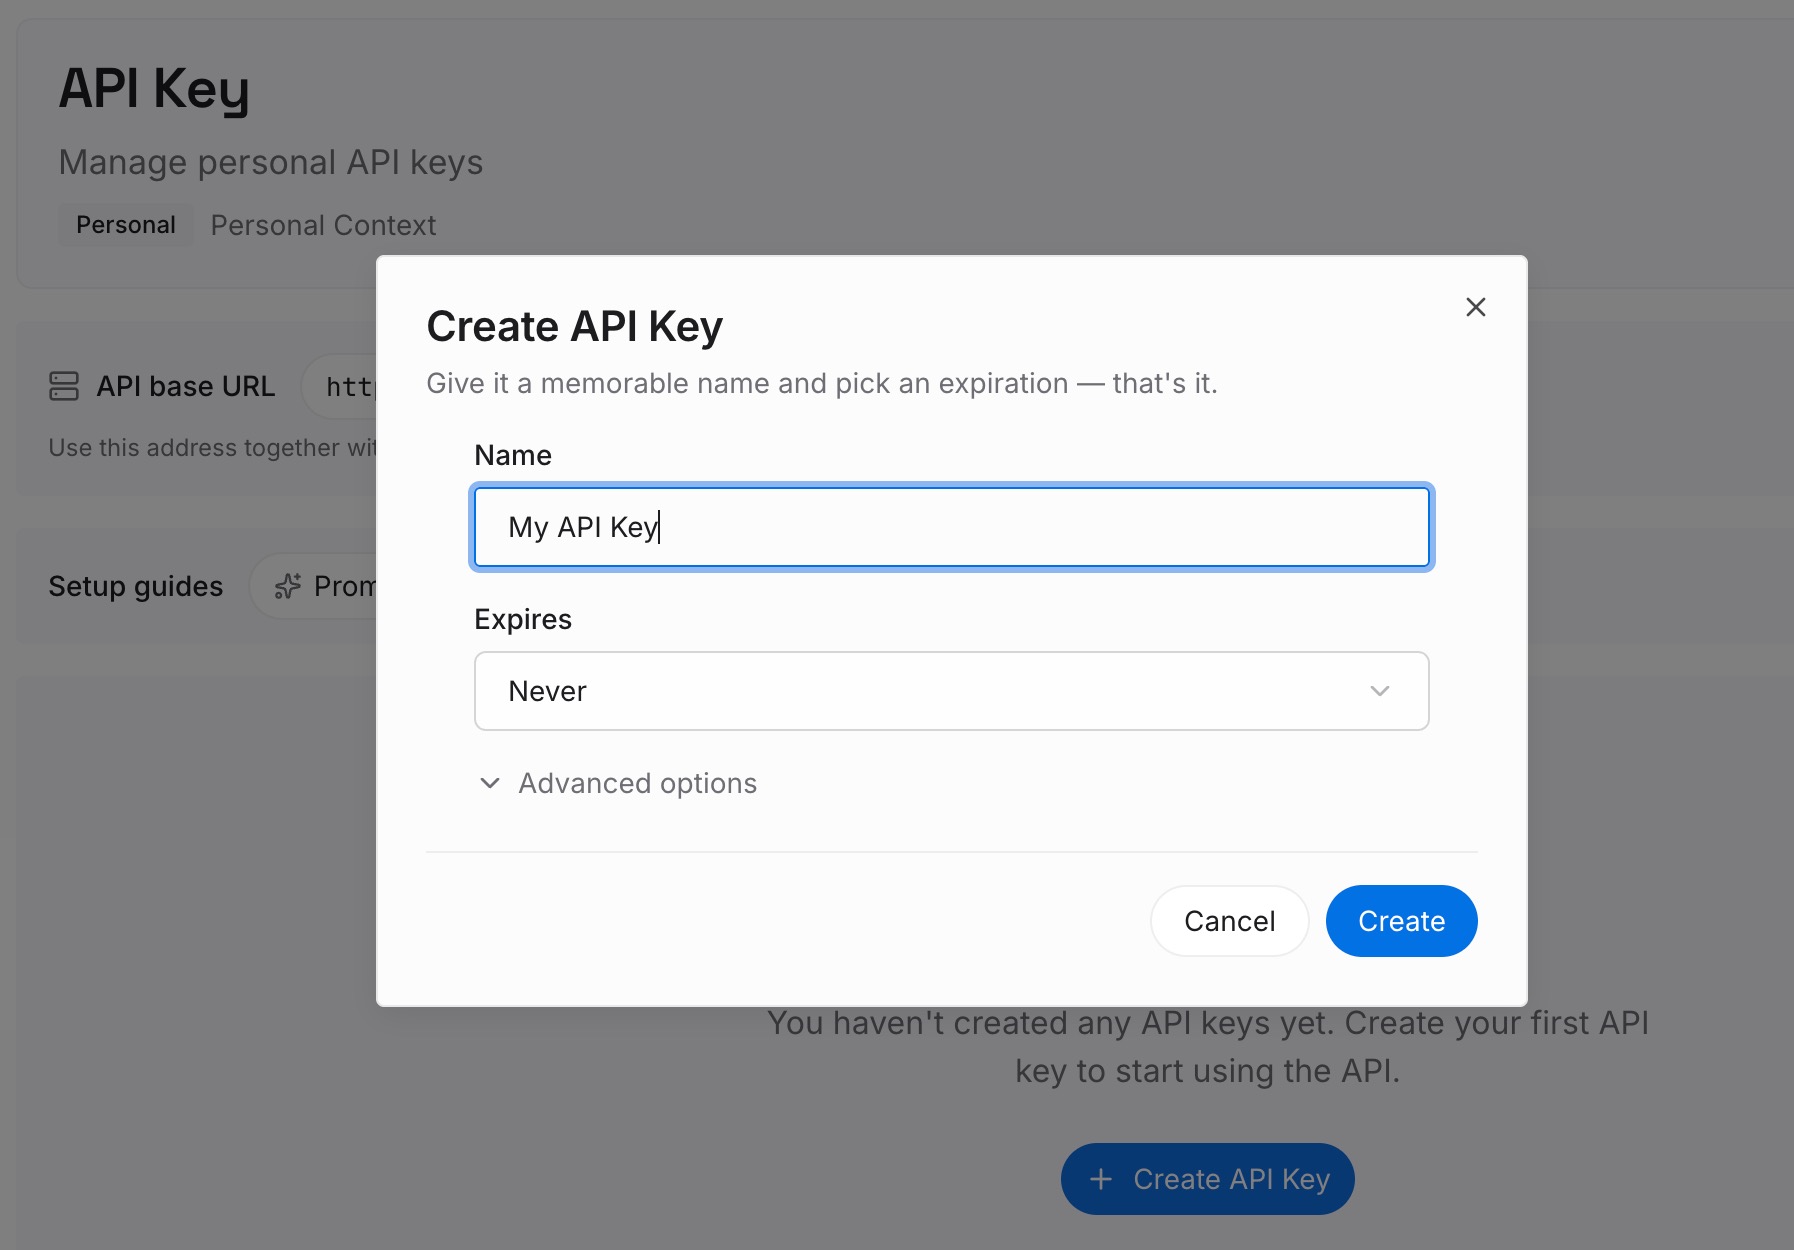
ステップ 1: APIキーを作成する
サインインしてダッシュボードからキーを生成します。他の認証情報と同様に、リポジトリの外に保存してください。
ステップ 2: 最初の記憶をアップロードする
解決策のステップ4で書いた内容、つまり承認の決定とその理由から始めましょう。1つの決定につき1つのエントリーを作成します。
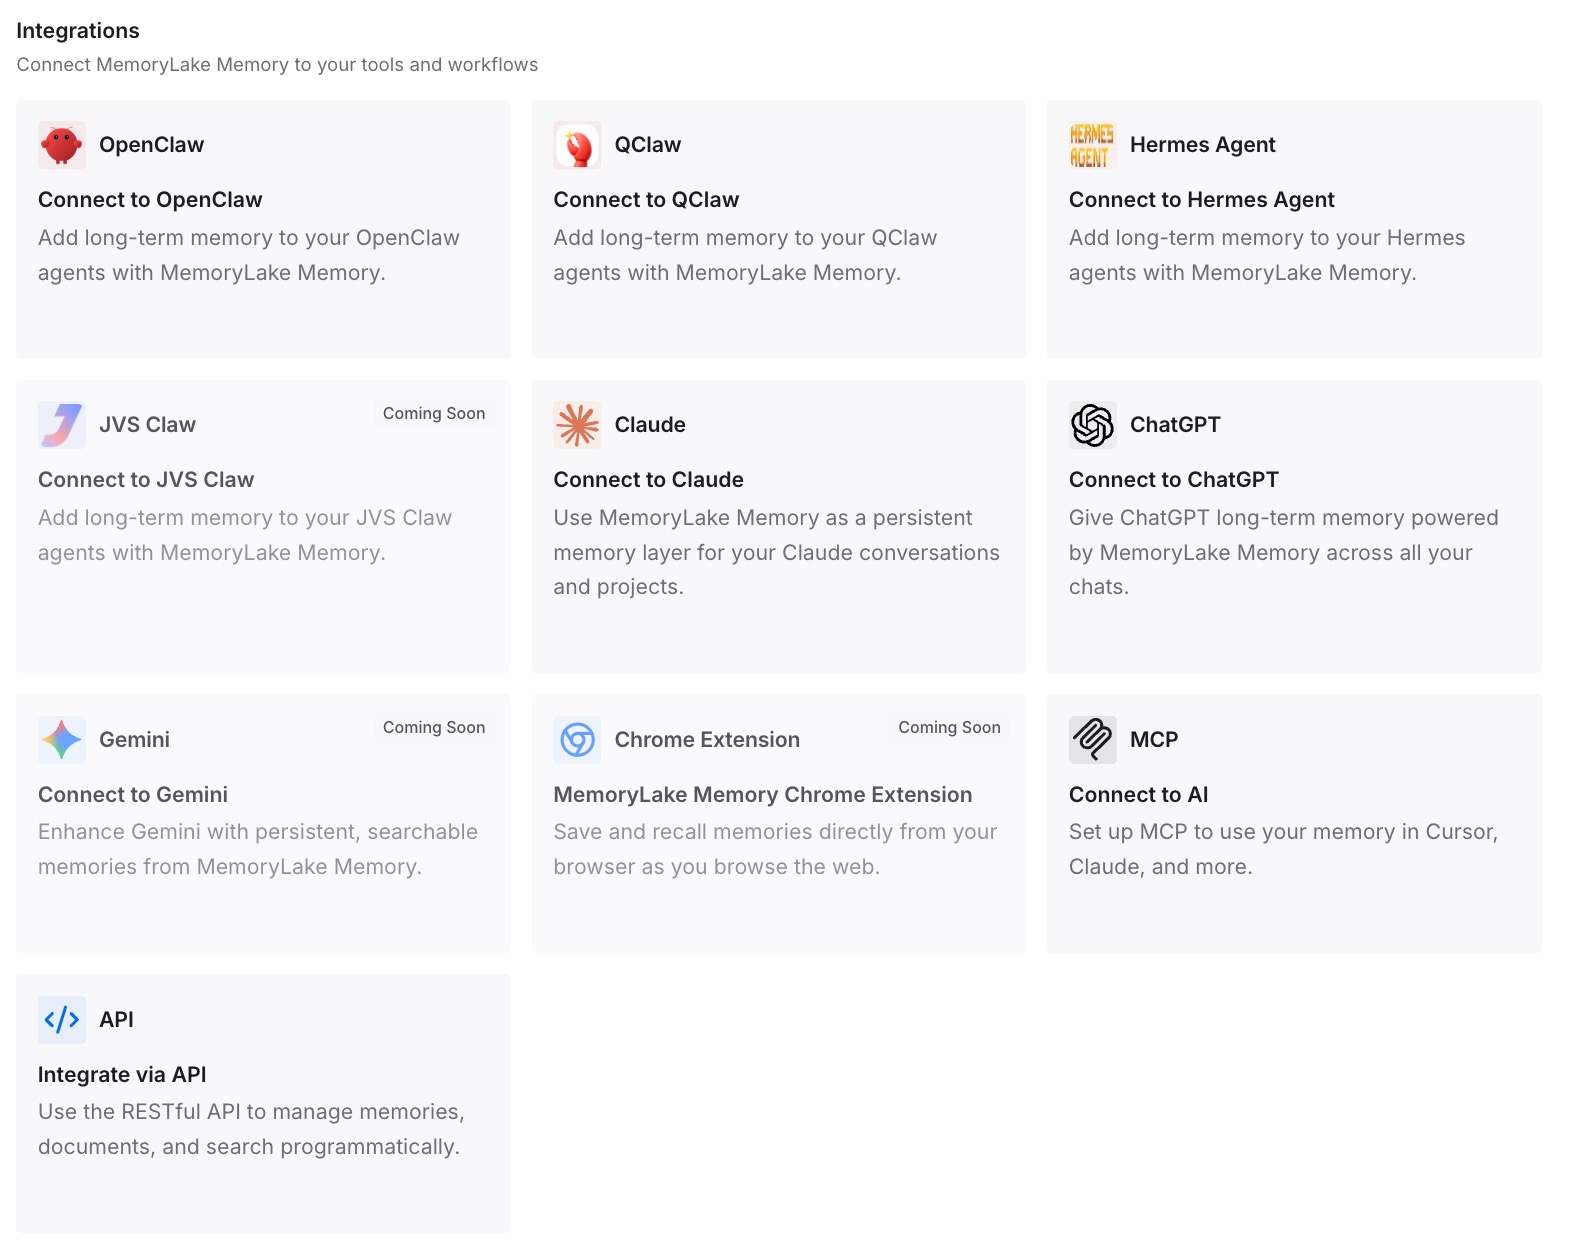
ステップ 3: AIとエージェントを接続する
Codex、Claude Code、および使用している他のアシスタントを接続します。それぞれが同じ決定事項を視野に入れた状態でタスクを開始できます。
実践で何が変わるか
第一の違いは、各タスクのコンテキストが向上することです。リスクのあるステップの背後にある理由を、開始時にすぐに提示できるようになります。
第二に、繰り返される拒否が減少します。境界とルールは、理由の記録とともに意図的に変更されます。
第三に、ツール間での一貫性です。Codexでも他のアシスタントでも、同じ決定事項を利用できます。
Codex Auto-reviewのベストプラクティス
承認を対話型に保つ。 Auto-reviewにはon-requestまたはきめ細かなポリシーが必要です。
騒がしい境界を修正する。 日常的な権限昇格を承認するようにレビュー担当者を訓練しないでください。
正確なプレフィックスルールを優先する。 広範なルールは境界を消し去ります。
ポリシーは全文を置き換える。 編集する前にポリシー全体をコピーしてください。
トランスクリプトを活用する。 ~/.codex/sessionsにある過去のレビューは、何がフラグを立てられているかを示しています。
1つのレイヤーとして扱う。 サンドボックス化や監視を補完するものです。
結論
Codex Auto-reviewは、本来ならユーザーの手を止める承認リクエストを別のレビュー担当者エージェントに送信し、エージェントが根拠とともに承認または拒否を行います。これは対話型承認でのみ機能し、有効にするには承認ポリシーだけでなくレビュー担当者の設定も必要です。昇格されたコマンド、プロンプトルール、承認が必要なネットワークリクエスト、書き込み可能ルート外の編集、および承認を必要とするMCPやアプリの呼び出しを評価します。
レビュー担当者はコンパクトなトランスクリプトと正確なリクエストを確認し、読み取り専用のチェックを実行できますが、隠された推論は見ません。拒否には回避を禁じる指示が伴い、拒否が繰り返されるとターンが停止し、1回限りのオーバーライドも依然としてレビューされます。ポリシーを置き換える際は、省略されたルールが削除されるため、全文をコピーする必要があります。まずは境界を固め、決定の背後にある理由を次のチャットで利用できる場所に保管しておきましょう。