
権限プロファイルとは何か
Codex のドキュメントでは、これを2つの文で定義しています。「権限プロファイルを使用すると、Codex があなたに代わって実行するローカルコマンドに最小権限の境界を適用できます。プロファイルは、コマンドが読み書きできるものを定義するファイルシステムルールと、コマンドが到達できる宛先を定義するネットワークルールを組み合わせた、名前付きポリシーです」。
キーワードは「コマンド」です。プロファイルは、テスト、ビルド、スクリプト、パッケージのインストールなど、Codex がマシン上で実行するシェルコマンドを管理します。ドキュメントでは、これがどのように役立つかの2つの例を挙げています。「読み取り専用プロファイルを使用すると、Codex はプロジェクトを編集せずに検査でき、書き込み可能なプロファイルを使用すると、編集を選択したワークスペースルートに制限できます」。
プロファイルは macOS、Linux、WSL、およびネイティブ Windows で動作します。各プラットフォームで適用方法が異なり、ドキュメントには macOS で知っておくべき挙動が1つ記されています。「選択したポリシーをプラットフォームのサンドボックスで強制できない場合、Codex はサンドボックスなしでサイレントに実行するのではなく、コマンドの実行を拒否します」。
3つの組み込みプロファイル
Codex には、何も定義せずに使用できる3つのプロファイルが付属しています。
:read-only: ローカルコマンドの実行を読み取り専用に保ちます。:workspace: アクティブなワークスペースルートおよびシステムのテンポラリディレクトリ内での書き込みを許可します。:danger-full-access: ローカルサンドボックスの制限を解除します。ドキュメントには、「この広範なアクセスが意図的である場合にのみ使用すべきである」と記載されています。
これらを使用するには、default_permissions にその名前を設定します。独自のプロファイルを作成するには、permissions の下に名前付きテーブルを作成し、default_permissions でそれを指すようにします。ドキュメントでは、組み込みプロファイルから始めることを推奨しています。「ベースラインの保護を継承するために、ゼロから始めるよりも組み込みプロファイルを拡張することを優先してください」。
カスタムプロファイルは、:read-only、:workspace、または別の名前付きプロファイルを拡張できます。フルアクセスプロファイルを拡張することはできません。設定リファレンスによると、Codex は親としての :danger-full-access、未知の親、および継承サイクルを拒否します。
CLI では、/permissions で現在のモードを確認および変更できます。ChatGPT デスクトップアプリや IDE 拡張機能では、コンポーザーの下にある権限コントロールに同じ選択肢があります。
起動時に Codex が選択するもの
Codex が境界を適用するために、何も設定する必要はありません。セキュリティドキュメントには、起動時のデフォルトが記載されています。「起動時、Codex はフォルダがバージョン管理されているかどうかを検出し、推奨事項を提示します」。バージョン管理されたフォルダには自動プリセット、それ以外には読み取り専用が推奨されます。自動プリセットは「ワークスペース書き込み + リクエストごとの承認」です。
さらに2つ目の条件が加わります。「セットアップによっては、作業ディレクトリを明示的に信頼するまで(オンボーディングプロンプトや /permissions など)、Codex が read-only で開始される場合もあります」。そのため、新しくクローンしたプロジェクトは、信頼するまでは以前使っていたプロジェクトよりも制限されているように感じることがあります。
現在のセッションで何がワークスペースとしてカウントされているかを確認するために、ドキュメントはあるコマンドを指し示しています。「どのディレクトリがワークスペース内にあるかを確認するには、/status コマンドを使用してください」。これは、書き込みが拒否され、パスが境界内にあるかどうかわからない場合に最も素早く確認できる方法です。パスがリストにない場合、それはワークスペースの境界外にあります。
プロファイルは通常の設定レイヤーにも従います。ドキュメントには次のようにあります。「優先度の高いレイヤーは、プロファイル全体を再記述することなく、同じプロファイル名の下にエントリを追加または置換できます」。その例では、組織レベルのファイルとユーザーレベルのファイルが、それぞれ同じ名前のプロファイルにワークスペースルートを追加しています。そのプロファイルがアクティブな場合、両方のルートがカウントされます。これは便利ですが、ルールがどこからともなく現れたように見える場合に、すべてのレイヤーを確認すべき理由でもあります。
ファイルシステムルールの仕組み
すべてのファイルシステムエントリには、read(読み取り)、write(書き込み)、deny(拒否)の3つの値のいずれかが割り当てられます。ドキュメントの表では次のように説明されています。
- read: 「コマンドがパスの下のファイルを読み取り、ディレクトリをリストすることを許可します。そこでのファイルの作成、変更、名前変更、削除はできません」。
- write: 「OS が許可する場合、ファイルの作成、名前変更、削除を含め、パスの下のファイルを読み取り、変更することを許可します」。
- deny: 「パスの下での読み取りと書き込みの両方を拒否します」。
ルールが重複する場合、より具体的なパスが優先されます。2つのルールが同じパスをターゲットにする場合、ドキュメントには「deny は write より優先され、write は read より優先される」とあります。これにより、リポジトリ全体を書き込み用に開放しつつ、特定の環境ファイルを読み取り不可に保つことができます。
パスは絶対パス、ホームディレクトリ配下、またはいくつかの特別な名前のいずれかになります。重要なのは :workspace_roots で、これは「現在のセッションのワークスペースルートに、プロファイルで定義された有効なワークスペースルートを加えたもの」を意味します。これにより、プロファイルで共有ライブラリなどの2つ目のリポジトリを追加し、そこに同じルールを適用できます。
長時間実行されるプロセスについては、タイミングの詳細が重要です。Linux、WSL、およびネイティブ Windows では、グロブパターンを使用する拒否ルールは、各サンドボックスプロセスが開始されるときに解決されます。ドキュメントはその結果について率直に述べています。「長時間実行されるシェル、スクリプト、ウォッチャー、または開発サーバーは、開始後に作成された一致する .env ファイルを読み取ることができます」。アドバイスはこうです。「実行中のプロセスで新しく作成されたファイルをブロックするためにグロブに依存しないでください」。
ネットワークルールの仕組み
カスタムプロファイルでは、コマンドのネットワークアクセスはデフォルトでオフになっています。設定リファレンスでは network.enabled のデフォルトとして false がリストされています。これをオンにすることと、ドメインルールを強制することは2つの別々のステップであり、これが冒頭の例での最初の驚きの原因です。
ドキュメントには次のようにあります。「プロファイルの network.enabled = true はコマンドのネットワークアクセスを許可しますが、ネットワークプロキシは開始しません」。ドメインリストはそのプロキシによって強制されます。ドキュメントは続けます。「アクティブなプロキシがない場合、プロファイルのドメインルールは直接的なネットワークアクセスを制限しません」。
ドメインリストを適用させるには、config.toml でネットワークプロキシ機能を設定するか、管理者管理の有効なネットワーク要件を使用するようにドキュメントは述べています。プロキシがアクティブな場合、ローカルアドレスは追加の保護を受けます。「アクティブなネットワークプロキシは、デフォルトでローカルおよびプライベートネットワークのターゲットをブロックします」。localhost、プライベート IP、または Unix ソケットを許可するには、明示的にそれらを開放する必要があります。
また、ドキュメントは許可ルールを過信しないよう警告しています。ドメインルールは「許可された宛先が信頼できるかどうかを判断するものではなく、ワイルドカードによる許可ルールは広範なままです」。
古いサンドボックス設定がプロファイルを無効にする理由
プロファイルが登場する前、Codex は read-only、workspace-write、danger-full-access などの値を持つ sandbox_mode と、workspace-write オプション用の別のテーブルを使用していました。プロファイルはこの組み合わせを置き換えるものですが、2つのシステムを混ぜることはできません。
ドキュメントのページ上部にはこう書かれています。「権限プロファイルは、古いサンドボックス設定とは構成されません」。どちらか一方のシステムを設定します。そして、ロードされた設定、コマンドライン、または選択された設定プロファイルのどこかに古い設定が現れると、古いシステムが優先されます。
これは誤ってトリガーされやすいものです。Codex は複数のレイヤーから設定を読み取るため、ユーザー設定、プロジェクト設定、または特定の作業用に選択した設定プロファイルに古い sandbox_mode 行があると、権限プロファイルがオフになる可能性があります。スクリプトやエイリアス内の --sandbox フラグも同様です。
管理環境については1つの例外があります。ドキュメントによると、管理された allowed_permission_profiles 要件は「Codex に権限プロファイルを使用させる」ものであり、管理者はこれをデプロイする前に古い設定を削除することを推奨しています。この許可リストが存在すると、「省略されたプロファイルは、省略された組み込みプロファイルや将来の Codex バージョンで追加されるプロファイルを含め、拒否されます」。
.codex と .agents が読み取り専用のままになる理由
これは冒頭の例における2つ目の驚きであり、プロジェクト内での Codex の動作を形作るファイルにとって最も重要な点です。
Codex のセキュリティドキュメントには、書き込み可能なワークスペース内の保護されたパスがリストされています。
- 「
<writable_root>/.gitは、ディレクトリまたはファイルとして存在するかに関わらず、読み取り専用として保護されます」。 - 「
<writable_root>/.agentsは、ディレクトリとして存在する場合、読み取り専用として保護されます」。 - 「
<writable_root>/.codexは、ディレクトリとして存在する場合、読み取り専用として保護されます」。 - 「
<writable_root>/.awsは、ディレクトリとして存在する場合、読み取り専用として保護されます」。
さらに、「保護は再帰的であるため、それらのパスの下にあるものはすべて読み取り専用です」と付け加えられています。
実際には、.agents はリポジトリのスキルが置かれる場所であり、.codex はプロジェクトの設定を保持します。したがって、workspace-write セッションで Codex が実行するコマンドは、あなたが書いたスキルや、そこでの Codex の動作を決定するプロジェクト設定を書き換えることはできません。Git の履歴についても同様です。
権限ページによると、カスタムプロファイルが :workspace を拡張する場合、これらを上書きしない限り、これらの保護は継承されます。プロファイルをゼロから作成した場合は継承されません。これが、ドキュメントが拡張を推奨する理由の1つです。
また、同ページでは、境界内であっても書き込みに注意が必要な理由を説明しています。「書き込み可能なプロファイルは永続的な変更を作成できます。スクリプト、ビルドステップ、パッケージマネージャーのフック、シェルのスタートアップファイル、および共有ディレクトリへの書き込みは機密事項として扱ってください。後のツールやユーザーが、元のサンドボックスコンテキストの外でそれらのファイルを実行する可能性があるためです」。
プロファイルが制御しないもの
プロファイルは、ローカルのサンドボックス化されたコマンドを対象としています。ドキュメントには、代わりに独自のコントロールを使用するものがリストされています。
- Web 検索: 「ホストされた検索ツールは独自のアクセス設定を使用します」。
- アプリとコネクタ: 独自のサービス側接続と設定を使用します。
- MCP サーバー: 「
mcp_servers設定と管理サーバーの許可リストで制御します」。 - ブラウザおよびコンピュータの使用 (Computer Use): 独自の機能および承認コントロールがあります。
- Codex Cloud: クラウドタスクは、その環境のネットワーク設定を使用します。
ドキュメントの要約:「コマンドネットワークの許可リストは、Codex が実行できるすべてのアクションに対するグローバルなネットワークポリシーではありません」。
Web 検索がどのように適合するか、またコマンドネットワークアクセスがオフの場合でも Web 検索が利用可能な理由については、ガイド「Codex の Web 検索はライブかキャッシュか」で詳しく説明しています。
さらに踏み込んだリクエストを誰が承認するか
プロファイルは境界を設定します。承認(Approvals)は、Codex がその境界を越えようとしたときに何が起こるかを決定します。権限ドキュメントによると、この2つは連携して機能し、「リクエストをレビューする人を変更しても、サンドボックスは拡張されません」とあります。
承認が「リクエストごと (on-request)」に設定されている場合、Codex は一時停止して尋ねてきます。「代わりに承認 (Approve for me)」が選択されている場合、対象となるリクエストはあなたの代わりに自動レビュアーに送られます。いずれにせよ、境界自体はプロファイルが設定した場所に留まります。
プロンプトをオフにすることもできます。ドキュメントによると、--ask-for-approval never は「すべての --sandbox モードで動作するため、Codex の自律性のレベルを制御し続けることができます」。プロンプトをオフにしても、選択した境界が広がるわけではありません。代わりに、ドキュメントは「Codex は設定された制約内で最善を尽くします」と述べています。タスクにプロファイルが許可していないアクセスが必要な場合、解決策はプロンプトが表示されるのを期待することではなく、意図的にプロファイルを変更することです。
これらの中間で、きめ細かな承認ポリシーを使用すると、「特定の承認プロンプトカテゴリをインタラクティブに保ちながら、他のカテゴリを自動的に拒否できます」。対象となるカテゴリには、サンドボックスの承認、MCP プロンプト、スキルスクリプトの承認が含まれます。これは、ネットワークアクセスについては Codex に尋ねてほしいが、スキルが実行しようとするスクリプトについては尋ねてほしくない場合に便利です。
よくある間違い
プロキシなしでドメインルールを追加する。 ドメインルールはネットワークプロキシがアクティブな間のみ適用されます。
新しいプロファイルの横に古い sandbox_mode 行を残す。 その行がロードされると、Codex は常に古い設定を使用します。
Codex に .agents 内のスキルの編集を依頼する。 そのフォルダはワークスペースプロファイルの下では読み取り専用です。自分で編集するか、意図的にルールを変更してください。
プロファイルをゼロから作成する。 :workspace を拡張することで、保護されたパスを維持できます。
実行中の開発サーバーから新しい .env ファイルを隠すためにグロブに頼る。 グロブの一致はプロセス開始時に固定されます。
解決策:プロファイルを唯一の信頼できる情報源にする
ステップ 1: 古いサンドボックス設定を削除する
ユーザー、プロジェクト、設定プロファイルの各ファイル、およびスクリプトから sandbox_mode と --sandbox を検索します。
ステップ 2: 組み込みプロファイルを拡張する
保護されたパスが継承されるように、:workspace または :read-only から開始します。
ステップ 3: ドメインをリストする場合はプロキシをオンにする
ドメインルールは、プロキシが実行されている間のみトラフィックをフィルタリングします。
ステップ 4: 各ルールが存在する理由を記録する
選択したルート、拒否されたファイル、ドメイン、およびそれぞれの理由を書き留めます。
MemoryLake でのセットアップ
権限プロファイルは Codex が触れてよいものを記録しますが、「なぜか」は記録しません。なぜ特定のドメインが許可されているのか、どのリポジトリがライブラリを共有しているのか、なぜフォルダが拒否されているのかといった各ルールの背後にある理由は、プロファイルを編集する次の人や次のツールが再発見しなければならないプロジェクトのコンテキストです。
MemoryLake は、アクセス決定、規約、およびその背後にある理由などのプロジェクトコンテキストのためのメモリレイヤーです。これらを一箇所で維持し、ChatGPT、Claude Code、Codex などの接続されたアシスタントが利用できるようにします。
エントリはあなた自身の言葉で記述します。あなたの config.toml、権限プロファイル、.codex や .agents フォルダ、リポジトリ、またはベンダーのストアから何かが読み取られたり、書き込まれたり、削除されたりすることはありません。Codex の権限は OpenAI が説明している通りに機能します。
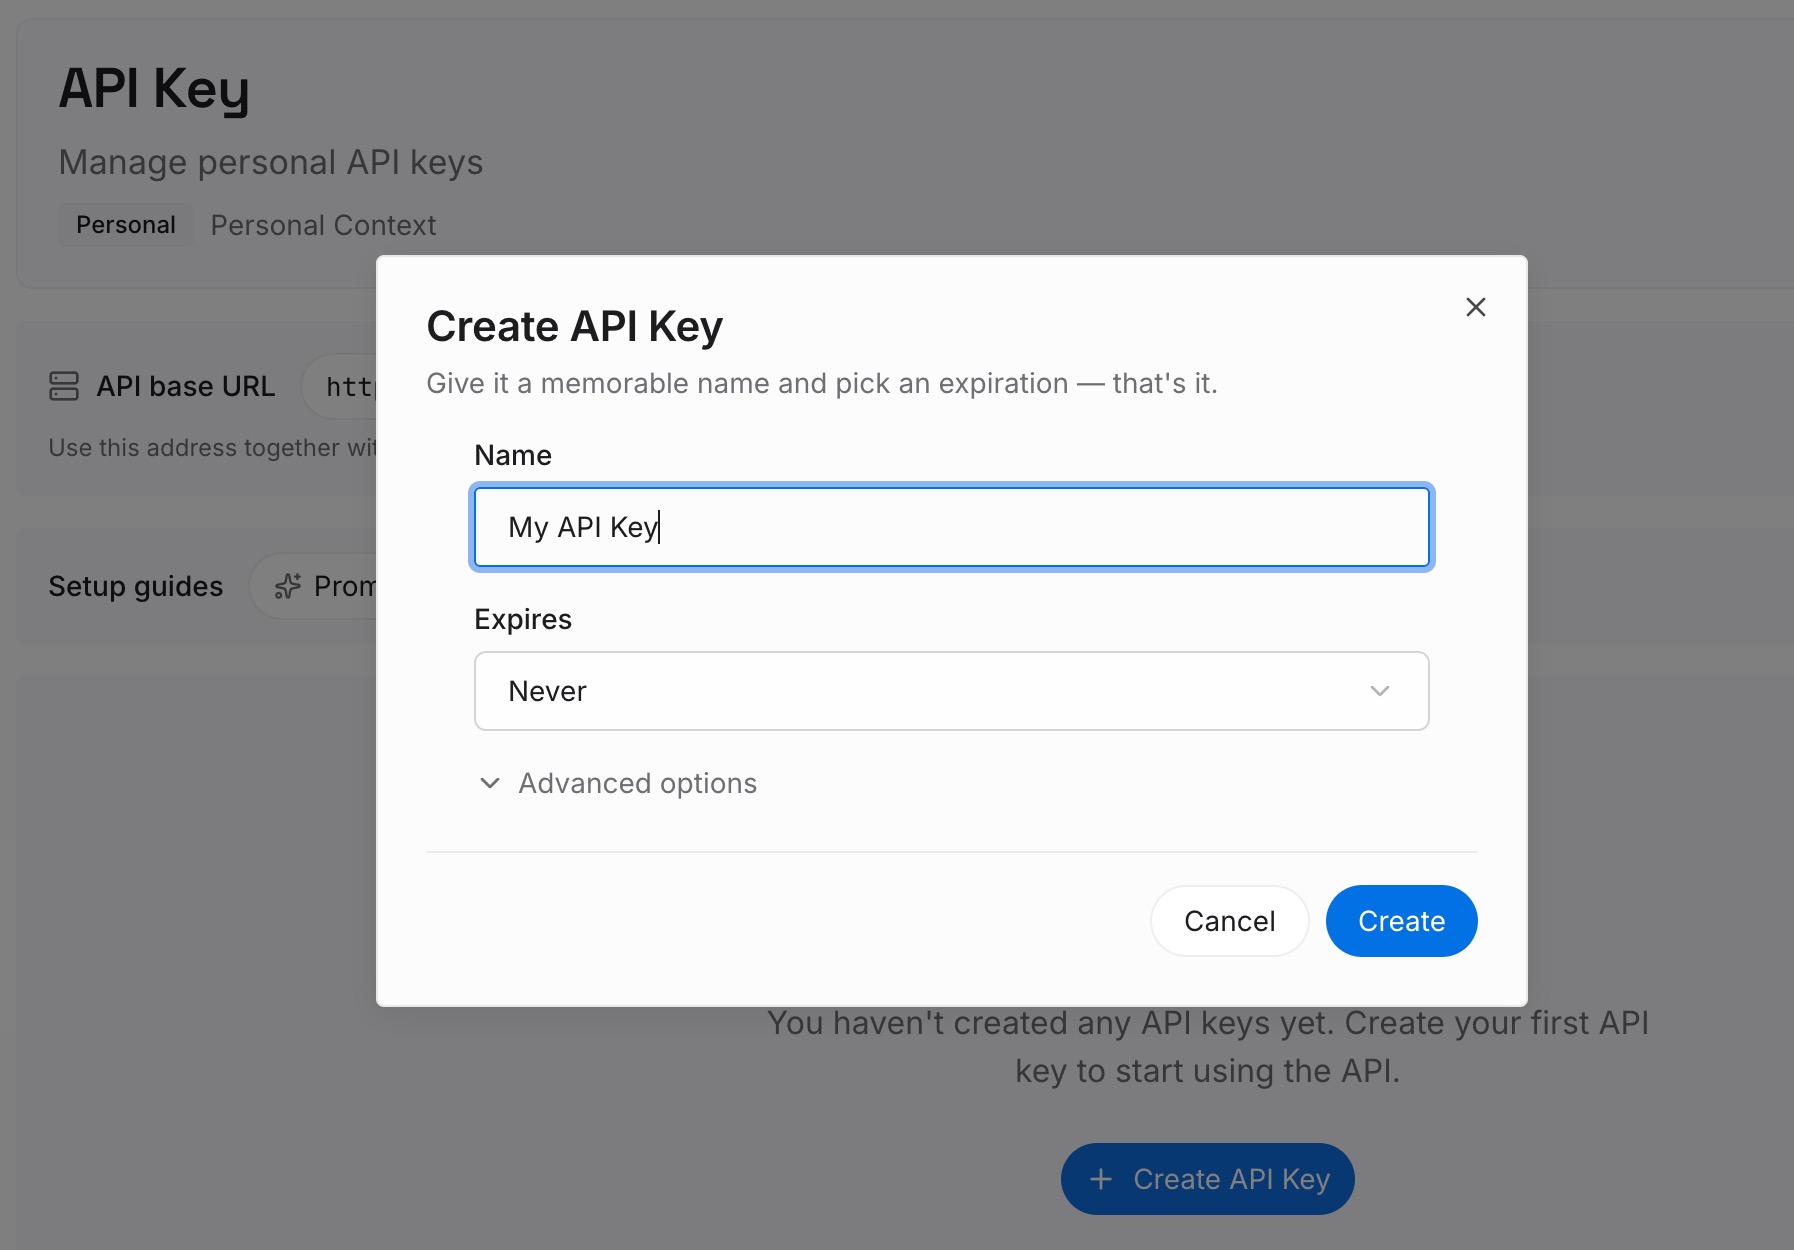
ステップ 1: API キーを作成する
サインインしてダッシュボードからキーを生成します。他の認証情報と同様に、リポジトリの外に保存してください。
ステップ 2: 最初のメモリをアップロードする
解決策のステップ 4 で書いた内容から始めます。各ルールとその理由を、1つのエントリにつき1つの決定として登録します。
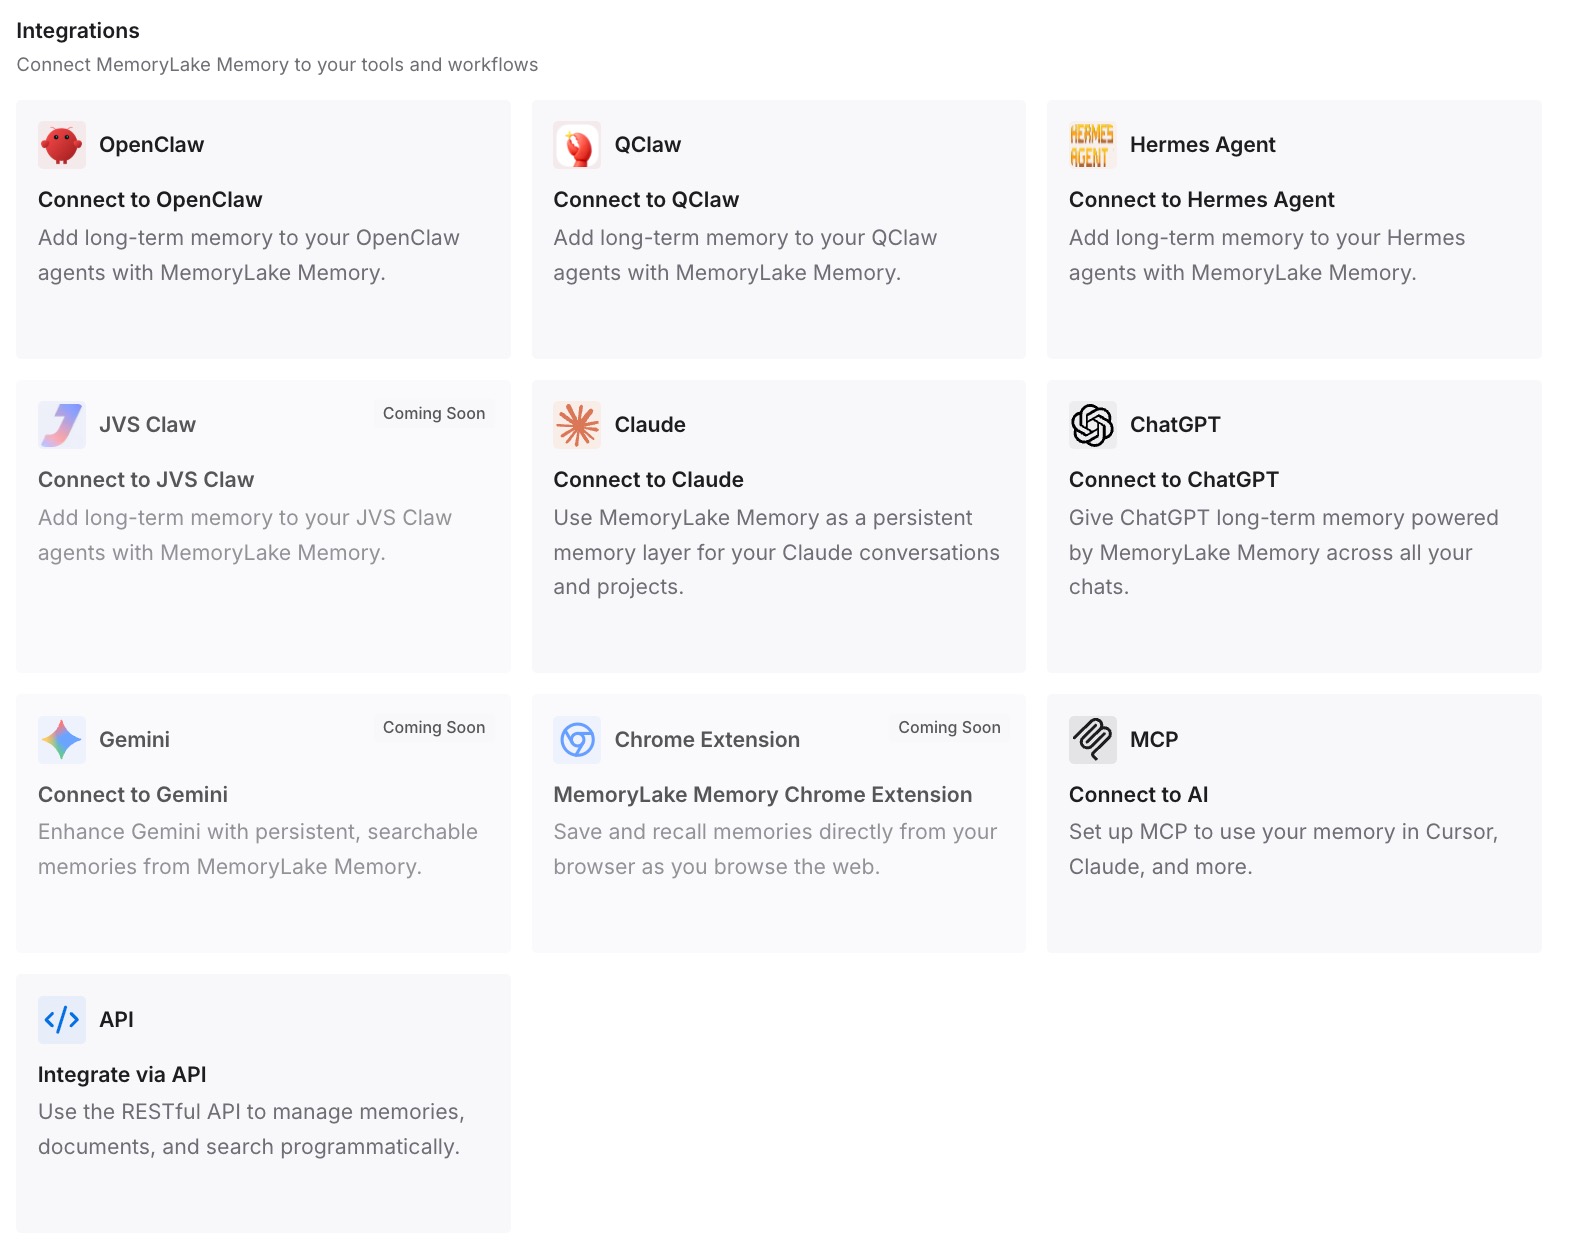
ステップ 3: AI とエージェントを接続する
Codex、Claude Code、および使用している他のアシスタントを接続します。それぞれが同じアクセス決定を参照できるようになります。
実務で何が変わるか
第一の違いは、誰かがプロファイルを編集したときの驚きが減ることです。ルールの理由は、ルールの説明のすぐ隣にあります。
第二に、レビューが容易になります。ドメインやルートが追加されたとき、その決定と責任者が記録に残ります。
第三に、ツール間での一貫性です。同じアクセス決定が Codex や他のアシスタントでも利用可能になります。
Codex 権限プロファイルのベストプラクティス
1つのシステムを選択する。 プロファイルか古いサンドボックス設定のどちらかを使用し、両方は使用しないでください。
再構築ではなく拡張する。 :workspace は .git、.agents、.codex、および .aws を読み取り専用に保ちます。
ドメインルールとプロキシをペアにする。 そうしないと、直接接続を制限できません。
シークレットを明示的に拒否する。 拒否ルールは広範な書き込みルールよりも優先されます。
シークレット追加後は長時間実行プロセスを再起動する。 グロブによる拒否はプロセス開始時に固定されます。
他のインターフェースは個別に設定する。 Web 検索、MCP、コネクタ、ブラウザには独自のコントロールがあります。
ベータラベルを確認する。 この機能はリリース間で変更される可能性があります。
結論
Codex 権限プロファイルは、Codex がローカルで実行するコマンドのための名前付きポリシーであり、ファイルシステムルール(読み取り、書き込み、または拒否)とネットワークルールを組み合わせたものです。3つの組み込みプロファイルが読み取り専用、ワークスペース、フルアクセスをカバーしており、カスタムプロファイルは保護を継承するために組み込みプロファイルを拡張する必要があります。
見落としやすい挙動が2つあります。ロードされた設定のどこかに古い sandbox_mode 設定があるか、--sandbox フラグがあると、Codex は代わりに古いシステムを使用します。また、ドメインルールはネットワークプロキシがアクティブな間のみ適用されます。ワークスペースプロファイルの下では、.git、.agents、.codex、および .aws は読み取り専用のままであり、コマンドがスキル、プロジェクト設定、履歴を書き換えるのを防ぎます。プロファイルはローカルコマンドのみを対象としているため、Web 検索、MCP サーバー、コネクタ、ブラウザには独自の設定が必要です。