
Codexのルールとは何か
Codexはサンドボックス内でコマンドを実行します。ルールは、コマンドをサンドボックス外で実行する必要がある場合に何が起きるかを決定します:実行する、最初に確認する、または拒否する、のいずれかです。
OpenAIのドキュメントの冒頭には、「ルールは実験的なものであり、変更される可能性があります」という注意書きがあります。
ルールは .rules ファイルに記述されます。ドキュメントによると、フォーマットには Starlark が使用されています。これは Python に似た構文ですが、「安全に実行できるように設計されています。ルールエンジンは副作用(例:ファイルシステムへの接触)なしに実行できます」。
つまり、ルールファイルはコマンドポリシーの小さなプログラムです。そこに書かれた散文はルールではなく、Codexのコードの書き方を変えることもありません。
規約はどこに記述すべきか
コーディング規約、プロジェクト構造、チームのガイダンスは AGENTS.md に記述します。memory(記憶)に関するOpenAIのドキュメントでは、この点について明確に述べています。「必要なチームガイダンスは AGENTS.md またはチェックインされたドキュメントに保持してください」。
同じページでは、常に適用されるべきルールを memory に頼ることに対して警告しています。「memory は、常に適用されるべきルールの唯一のソースとしてではなく、役立つ想起レイヤーとして扱ってください」。
これにより、それぞれ異なる役割を持つ3つの場所が存在することになります:
AGENTS.md: Codexがプロジェクトについて知っておくべきこと、およびどのように動作すべきか。- Memories: Codexが以前のチャットから引き継ぐ有用な context(コンテキスト)。
- Rules: どのコマンドがサンドボックス外でどのように実行できるか。
もしCodexが AGENTS.md に書いた指示に従わない場合、ルールを確認しても解決しません。どの指示ファイルが読み込まれたかを確認してください。その確認方法については、CodexがAGENTS.mdのルールをスキップするのを防ぐ方法のガイドで解説しています。
ルールファイルの場所と読み込みのタイミング
アクティブな設定レイヤーの隣にある rules/ フォルダの下に .rules ファイルを作成します。ドキュメントの例では ~/.codex/rules/default.rules となっています。
そして、「Codexは起動時に、すべてのアクティブな設定レイヤーの下にある rules/ をスキャンします」。これには、チーム設定の場所や ~/.codex/rules/ にあるユーザーレイヤーが含まれます。
ルールが有効になるかどうかは、2つの詳細によって決まります:
- 編集後の再起動。 ルールは起動時にスキャンされるため、ドキュメントの手順はCodexの再起動で終わっています。
- プロジェクトルールには信頼(trust)が必要。 「
<repo>/.codex/rules/下のプロジェクトローカルルールは、プロジェクトの.codex/レイヤーが信頼されている場合にのみ読み込まれます」。
したがって、リポジトリにコミットされたルールは、チームメンバーがそのプロジェクトを信頼するまで、彼らのマシンには適用されません。
常時許可設定の保存先
この部分は見落とされがちですが、これも一種の memory です。
ドキュメントには次のようにあります。「TUIでコマンドを許可リストに追加すると、Codexはユーザーレイヤーの ~/.codex/rules/default.rules に書き込み、次回の実行時にプロンプトをスキップできるようにします」。
この一文から、以下の3つのことが分かります:
- 承認内容は記録されている。 それらはセッションに隠された設定ではなく、ファイル内のルールです。
- ユーザーレイヤーにある。 承認時に作業していたプロジェクト内ではなく、ホームディレクトリに保存されます。
- 閲覧・編集が可能。
~/.codex/rules/default.rulesを開けば、この方法で許可したすべてのコマンドを確認できます。
ルールが追加される2つ目の方法があります。「スマート承認が有効な場合(デフォルト)、Codexはエスカレーション要求中に prefix_rule を提案することがあります」。ドキュメントには「提案されたプレフィックスを受け入れる前に慎重に確認してください」という注意が付け加えられています。
その理由はプレフィックスにあります。提案されたルールはそのプレフィックスで始まるすべてのコマンドに一致するため、短いプレフィックスは、承認しようとした1つのコマンドよりもはるかに多くの実行を許可してしまう可能性があります。
ルールの書き方
各ルールは、いくつかのフィールドを持つ prefix_rule() です。ドキュメントでは以下のように説明されています:
patternは必須です。一致させるコマンドプレフィックスを定義するリストで、例えばgh、pr、viewの3つの単語などです。各要素はリテラル、またはその位置での選択肢のセットにできます。decisionはデフォルトで allow(許可)です。オプションは allow、prompt(確認)、forbidden(禁止)です。justificationは任意です。「ルールのための、空でない人間が読める理由」です。ドキュメントによると、Codexはこれを承認プロンプトや拒否メッセージに表示することがあります。matchとnot_matchは任意の例で、「Codexがルールを読み込む際に検証するもの」です。ドキュメントではこれらをインラインユニットテストと呼んでいます。
禁止ルールに関するドキュメントのガイダンスは従う価値があります。「forbidden を使用する場合は、適切な場合に justification(正当化)の中に推奨される代替案を含めてください」。そうすることで、Codexがルールに抵触した際、代わりに何をすべきかを学習できます。
justification フィールドは、ルールにおける「理由」に最も近いものです。一年後、なぜコマンドがブロックされたのかを教えてくれるのはこのフィールドです。
ドキュメントの例示ルールが何をするか
OpenAIの例は有用なテンプレートです。これは GitHub CLI でプルリクエストを表示するための単一のルールです。
- pattern は
gh、pr、viewで構成されるプレフィックスです。 - decision は prompt なので、一致するコマンドがサンドボックス外で実行される前に、Codexは毎回確認を求めます。
- justification は「PRの表示は承認があれば許可されます」となっており、これがプロンプトに表示されます。
- match の例 には、番号指定や追加フラグ付きでのPR表示が含まれており、Codexはルールがそれらをカバーしているかチェックします。
- not_match の例 では、リポジトリフラグを view という単語の前に置いており、コメントでなぜ一致すべきでないかを説明しています。「
patternは正確なプレフィックスである必要があるため、一致しません」。
この最後の例は、マッチングがいかにリテラルであるかを示しています。同じ単語でも順序が異なるコマンドは別のプレフィックスとなり、独自のルールが必要になります。
競合時の優先順位
複数のレイヤーからのルールが同じコマンドに一致することがあります。ドキュメントはその結果について明示しています。「複数のルールが一致する場合、Codexは最も制限の厳しい決定を適用します(forbidden > prompt > allow)」。
したがって、ユーザーレイヤーでの allow 設定によって、別のレイヤーからの forbidden ルールを緩めることはできません。最も制限の厳しい一致した決定が適用されます。
管理者はこれを意図的に利用できます。ドキュメントによると、管理者は管理下の requirements.toml ファイルから「制限的な prefix_rule エントリを強制する」ことも可能です。
シェルスクリプトのチェック方法
一部のツールは、短いスクリプトを実行する bash -lc 呼び出しのように、複数のコマンドを1つの呼び出しにラップします。ドキュメントはなぜそれが重要なのかを説明しています。そのようなコマンドは「1つの文字列の中に複数のアクションを隠すことができる」からです。
Codexはこれに2つの方法で対処します。
スクリプトを安全に分割できる場合。 スクリプトが &&、||、;、| などの演算子で結合された単純なプレーンコマンドの連鎖である場合、Codexはそれを解析して個別のコマンドに分割します。「その後、Codexは各コマンドをルールに照らして評価し、最も制限の厳しい結果が優先されます」。ドキュメントの例:git add を許可しても、その後に隠された rm -rf の連鎖は許可されません。なぜなら、その部分は個別に評価されるからです。
分割できない場合。 スクリプトがリダイレクト、置換、環境変数、ワイルドカード、または制御フローを使用している場合、Codexはそれを解釈しようとしません。呼び出し全体が単一のコマンドとして扱われ、ルールがそれに適用されます。
ドキュメントはこの設計を次のようにまとめています。「安全な場合にはコマンドごとの評価によるセキュリティが得られ、そうでない場合には保守的な動作が得られます」。
ルールのテスト方法
ルールを信頼する前に、それをチェックしてください。ドキュメントでは codex execpolicy check を使用し、ルールファイルとコマンドを指定することを推奨しています。「このコマンドは、最も厳しい決定と一致するルール(一致したルールの justification 値を含む)を示す JSON を出力します」。複数のルールファイルを渡して、それらがどのように組み合わされるかを確認することもできます。
ルール内の match および not_match の例も、Codexがルールを読み込む際に検証するため、自動的に同様の役割を果たします。
ルールと廃止された untrusted ポリシー
古い untrusted 承認ポリシーを使用していた場合、ルールの重要性は増しています。OpenAIの承認に関するドキュメントによると、Codexはその設定をサポートしなくなり、厳格なプロジェクトを維持する方法を説明しています。ユーザーレベルの設定に untrusted 信頼レベルを持つプロジェクトエントリを追加すると、「実行ポリシーのルールで許可されていない限り、コマンドには承認が必要になります」。
このセットアップでは、allow ルールが、確認なしでコマンドを実行する唯一の方法となります。これも default.rules を整理しておくべきもう一つの理由です。
Codexにはフック(hooks)に対しても同様の信頼ステップがあり、実行前にレビューが必要です。これについては、なぜCodexのフックにはレビューが必要なのかのガイドで解説しました。
よくある間違い
ルールファイルに規約を書き込む。 ルールはコマンドを制御します。規約は AGENTS.md に記述します。
ルールを編集してすぐに適用されることを期待する。 ルールは起動時にスキャンされます。
プロジェクトルールをコミットして、どこでも適用されることを期待する。 プロジェクトルールは、プロジェクトレイヤーが信頼されている場合にのみ読み込まれます。
提案されたプレフィックスを読まずに受け入れる。 短いプレフィックスは意図した以上の許可を与えてしまう可能性があります。
ブロックを上書きするためにコマンドを許可する。 最も制限の厳しい決定が優先されます。
解決策:各指示を適切な場所に配置する
ステップ 1: 規約を AGENTS.md に移動する
コードの書き方を説明する内容はすべてルールファイルから取り出し、AGENTS.md に移動します。
ステップ 2: 保存された承認内容を確認する
~/.codex/rules/default.rules を開き、不要になった allow ルールを削除します。
ステップ 3: justification と例を追加する
各ルールに justification を付け、match と not_match の例を追加して、Codexが読み込む際に間違いが判明するようにします。
ステップ 4: 各コマンドポリシーが存在する理由を記録する
なぜコマンドがブロックされているのか、どの代替案を使用すべきかなど、ルールの背後にある決定事項を書き留めます。
MemoryLakeでのセットアップ
ルールファイルは、Codexが何を実行してよいかを記録します。デプロイコマンドがローカルでブロックされている理由や、どのテストコマンドが古いものに取って代わったかといった背後の決定事項は、プロジェクトに関わるすべてのAIアシスタントが持つべきプロジェクト知識です。
MemoryLake は、決定事項、規約、安全策の理由といったプロジェクトの context のための memory レイヤーです。これらを一箇所で管理し、ChatGPT、Claude Code、Codexなど、接続するアシスタントから利用できるようにします。
エントリはあなた自身の言葉で記述します。.rules ファイル、AGENTS.md ファイル、Codexの設定や memory、セッション、あるいはベンダーのストレージから何かが読み取られたり、書き込まれたり、削除されたりすることはありません。Codexのルールと承認は、OpenAIが説明している通りに機能します。
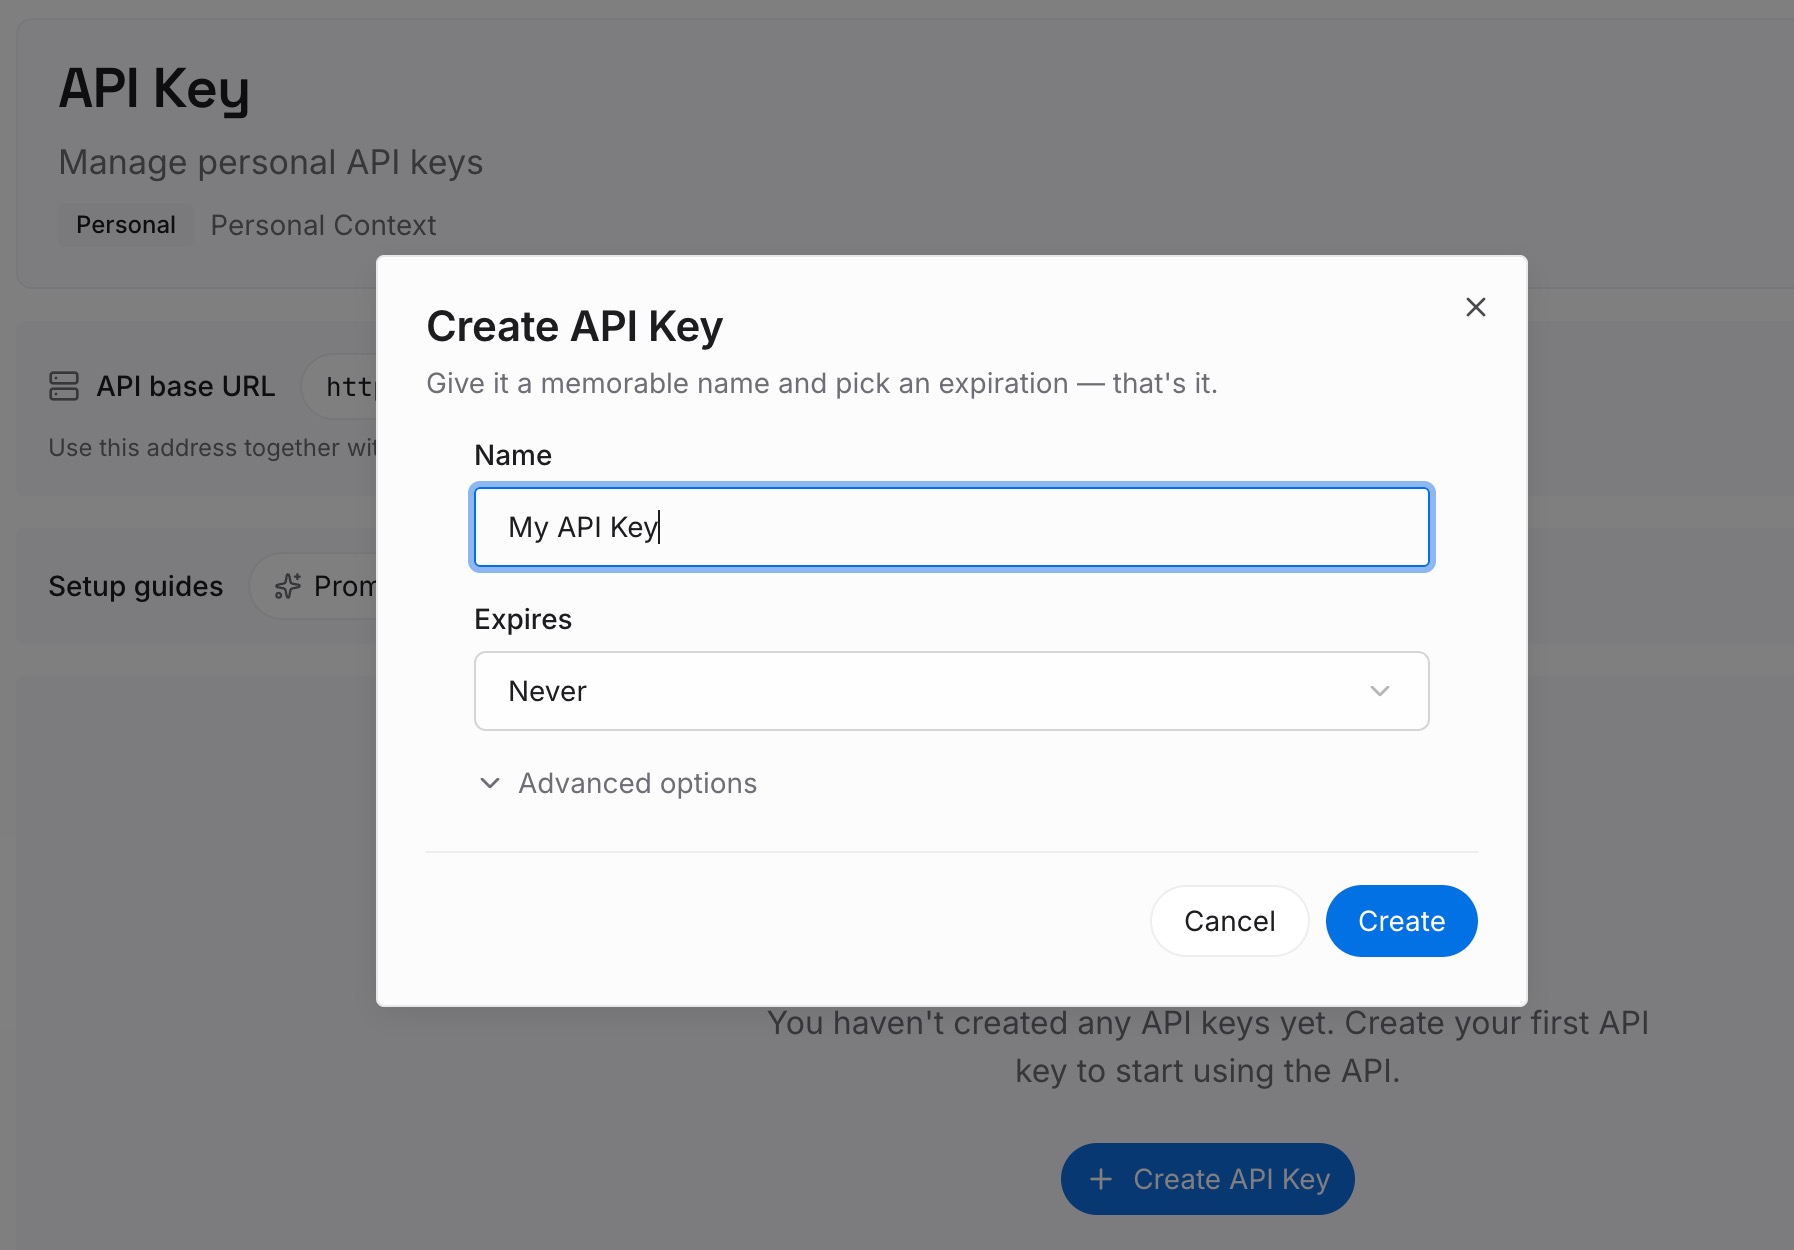
ステップ 1: APIキーを作成する
サインインしてダッシュボードからキーを生成します。他の認証情報と同様に、リポジトリの外に保管してください。
ステップ 2: 最初の memory をアップロードする
解決策のステップ4で書いた内容から始めましょう。コマンドポリシーの背後にある理由と、ブロックされたコマンドの代替案です。1つのエントリにつき1つの決定事項を記述します。
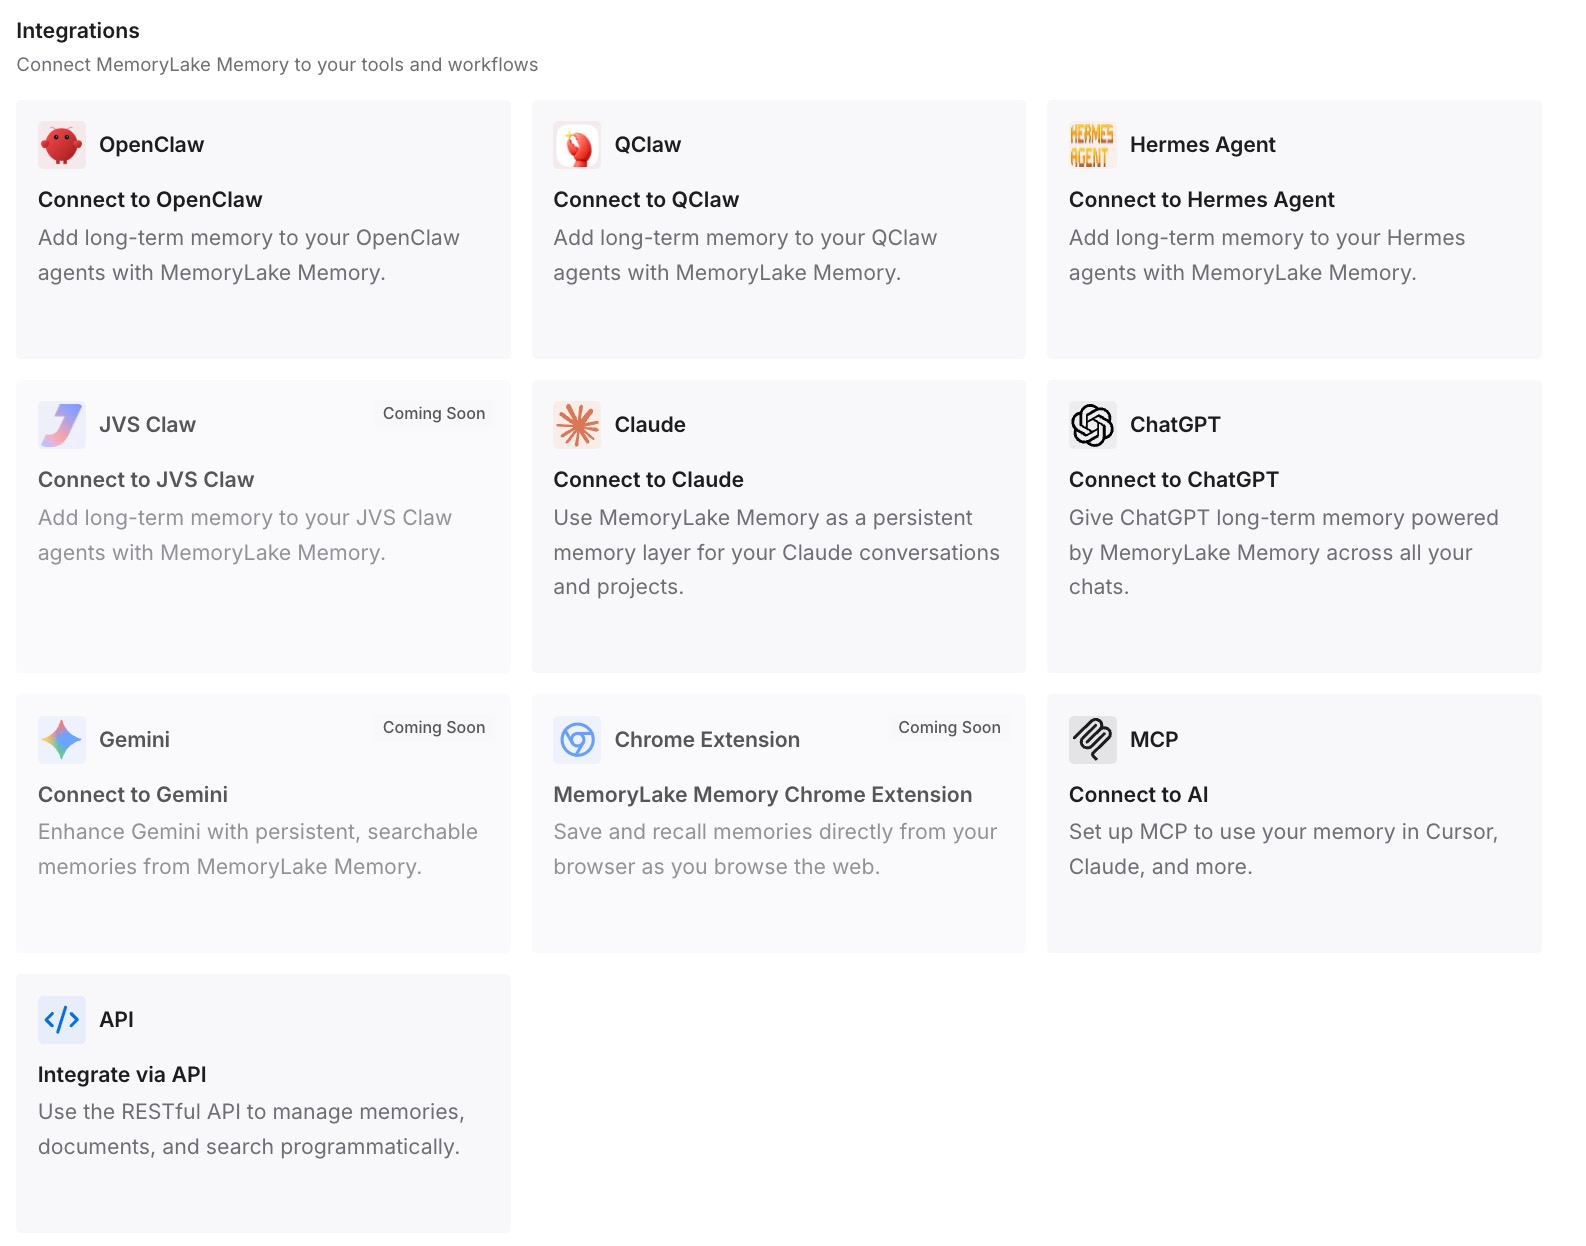
ステップ 3: AIとエージェントを接続する
Codex、Claude Code、および使用している他のアシスタントを接続します。それぞれが独自の権限システムを持ちながら、同じ決定事項を参照できます。
実践で何が変わるか
第一の違いは明快さです。ルールはコマンドに関するものに留まり、理由は人間が読める場所に存在することになります。
第二はツール間の一貫性です。Claude Code には独自の権限ルールがありますが、両者の背後にある決定事項を一箇所に集約できます。
第三はレビューの容易さです。チームメンバーは、ルールを変更する前に、なぜそのルールが存在するのかを確認できます。
Codexルールのベストプラクティス
ルールはコマンドにのみ使用する。 規約は AGENTS.md に記述します。
ユーザーレイヤーをチェックする。 常時許可の承認は ~/.codex/rules/default.rules に保存されます。
提案されたプレフィックスを読む。 複数のコマンドに一致してしまう可能性があります。
justification を書く。 禁止ルールには代替案を含めます。
match の例を追加する。 Codexはルール読み込み時にこれらを検証します。
codex execpolicy check でテストする。 信頼する前に、最も厳しい決定を確認してください。
編集後は再起動する。 ルールは起動時にスキャンされます。
結論
Codexのルールは、サンドボックス外で実行できるコマンド(許可、確認、禁止)を制御します。これらは命令(instructions)ではなく、規約は AGENTS.md に記述すべきものです。ルールファイルは各設定レイヤーの隣にある rules/ フォルダに置かれ、起動時に読み込まれます。プロジェクトルールには信頼されたプロジェクトが必要です。TUIでコマンドを許可すると、Codexはそれをユーザーレイヤーの ~/.codex/rules/default.rules に保存します。
ルールが重なった場合は最も制限の厳しい決定が優先され、単純なシェルスクリプトは分割されて各コマンドが個別にチェックされます。保存された承認内容を確認し、justification を追加し、ルールの背後にある理由を自分で管理できる場所に保管してください。