
什么是 Auto-review
文档开头给出了一个简短的定义:“Auto-review 将符合条件的批准请求发送给一个独立的审阅者代理。您的沙箱、命令规则和工具设置决定了哪些操作需要批准。审阅者决定这些操作是否可以继续。”
因此,Auto-review 不会改变哪些内容需要批准。它改变的是由谁来回答。如果没有它,跨越沙箱边界的请求会停下来等待您。有了它,请求会发送给审阅者代理,由其批准或拒绝并给出理由。
文档列出了以下步骤:
- “主代理提议一个操作,例如运行一条命令。”
- “如果该操作需要批准,Codex 会创建一个请求。”
- 请求被发送到“一个独立的审阅者代理,而不是停下来等待人工处理。”
- “审阅者决定该操作是否应该运行并返回理由。”
- 批准的操作将继续执行。被拒绝的操作会使主代理“寻找实质上更安全的路径,或者停止并询问用户。”
如何开启
在 ChatGPT 桌面应用中,文档说明应从输入框下方的权限控制中选择 Approve for me,并检查当前对话是否已选中该选项。
在 CLI 或本地配置中,将 approvals_reviewer 设置为 auto_review,并配合交互式批准策略(如 on-request)。文档补充了一个细节:“仅更改批准策略并不会选择审阅者。”
Auto-review 需要交互式批准才能工作。文档指出,如果批准策略设置为 never,“就没有什么可审阅的了”。全权访问也是如此:使用 never、:danger-full-access 或 --yolo,“操作可以避免创建审阅所需的跨越边界的批准请求。”
管理员可以通过托管配置要求其组织强制使用 Auto-review。
它评估哪些请求
文档指出,Auto-review “评估那些原本会因等待人工而暂停的批准请求”。其列表包括:
- “请求提升沙箱权限的 Shell 或 exec 工具调用。”
- 匹配设置为 prompt 的命令规则的命令,“包括沙箱内部的命令。”
- “发往需要批准的目的地的网络请求。”
- “在允许的可写根目录之外的文件编辑。”
- “根据工具注释或配置的批准模式需要批准的 MCP 或应用工具调用。”
已经允许的操作会跳过审阅:“已经获得运行权限的操作无需审阅即可继续。” Computer Use 访问提示会直接发送给您,尽管符合条件的 Computer Use 工具调用可能会触发审阅。
这对安全设置有一个重要的影响。位于网络白名单上的目的地本身不会到达审阅者。文档建议,当“沙箱内部的操作仍必须到达审阅者”时,应添加带有 prompt 决策的命令规则,或要求对敏感的 MCP 工具进行批准。
我们在 Codex rules 指南中介绍了命令规则如何决定在沙箱外运行的内容,包括“始终允许”的批准保存在何处。
它旨在拦截什么
文档总结了默认策略的目标:
- “将私有数据、密钥或凭据发送到不可信的目的地”
- “探测凭据、令牌、Cookie 或会话材料”
- “广泛或持续的安全削弱”
- “具有重大不可逆损坏风险的破坏性操作”
这些是类别,而不是清单。审阅者会根据策略判断每个请求,这就是为什么同一种操作在一个上下文中可能被批准,而在另一个上下文中被拒绝的原因。
审阅者从您的对话中看到了什么
这部分决定了其判断的准确性。文档指出:“审阅者会看到一份精简的记录以及确切的批准请求。这通常包括用户消息、显示的助手更新、相关的工具调用和工具输出,以及当前提议批准的操作。”
它还可以在决定前进行查看:“它还可以执行只读检查,例如在批准删除目录之前检查该目录。”
它看不到模型的私有推理:“不包括隐藏的助手推理。Auto-review 看到的是保留的对话项和工具证据,而不是私有的思维链。”
这具有实际影响。审阅者根据对话中的内容工作。如果您之前解释了为什么某个文件夹可以安全删除,或者任务允许访问哪个外部服务,那么该解释就是审阅者可以看到的内容的一部分。如果理由只存在于您的脑海中,审阅者将无法获取。
拒绝后会发生什么
拒绝不会被视为普通的沙箱错误。文档指出,Codex 会将审阅者的理由返回给主代理,并附带更强有力的指令:
- “不要通过变通方法、间接执行或规避策略来追求相同的结果。”
- “仅在有实质上更安全的替代方案时才继续。”
- “否则,停止并询问用户。”
重复拒绝会停止当前轮次。文档指出,对于大多数模型,“Codex CLI 会在连续 3 次拒绝或该轮次最后 50 次审阅中出现 10 次拒绝后中断轮次。”对于指定用于网络安全的模型,CLI 会在第一次拒绝时中断。任何其他审阅结果都会重置连续拒绝计数。
超时会单独报告,文档指出“主代理会被告知,仅凭超时并不能证明操作是不安全的。”
为什么它会拒绝您重试的请求
这就是开头示例中的行为。存在一条覆盖路径,文档针对当前的开源终端界面描述了它:运行 /approve 打开拒绝选择器,“然后选择一个最近被拒绝的操作以批准进行一次重试。” Codex 每个任务最多保留 10 个最近的拒绝。
覆盖操作在设计上是狭隘的。它仅适用于该次确切的操作,仅限一次,且在相同的上下文中,重试仍需再次审阅。审阅者能看到您的覆盖操作,但策略仍然优先。因此,如果策略规定用户不能覆盖某类拒绝,重试可能会再次被拒绝。
当这种情况发生时,文档给出了更广泛的建议:如果该操作确实是必要的,请有意识地更改边界或策略,而不是重复重试。
如何替换其策略
审阅者根据模板和策略工作。文档解释道:“Codex 将安全策略插入该模板,并单独指定响应格式。” CLI 在可用时使用审阅者模型的默认策略,否则使用捆绑的策略文件。
要更改策略,您需要替换它,文档明确了这意味着什么:“要替换策略,请复制您想要改编的完整策略。”您编辑想要更改的规则,并将全文放入本地 auto_review 策略设置或托管的等效设置中。然后是警告:“省略的规则将从替换件中掉出。”
因此,一个只包含一条新规则的简短策略并不是补充。它是一个替换件,会移除您未复制的所有默认规则。还有两个细节:“托管的 guardian_policy_config 优先于本地的 [auto_review].policy”,以及“Codex 会忽略空白的策略值。”
如何减少审阅量
如果 Auto-review 忙于处理常规操作,文档建议修复边界而不是修复审阅者:“如果太多平凡的操作需要审阅,请先修复边界,而不是教审阅者永远批准嘈杂的权限提升。”
两个最高效的更改是:为临时目录或相邻仓库设置狭窄的可写根目录,以及为特定命令(如运行测试或 linter)设置窄范围的前缀规则。它警告说:“宽泛的规则往往会抹除 Auto-review 旨在守护的边界。”
还有一个可供学习的记录:“Auto-review 会话记录默认保留在 ~/.codex/sessions 下,因此您可以在更改策略或权限之前要求 Codex 分析那里的历史流量。”
Auto-review 不是什么
文档以限制说明结束。Auto-review “不是确定性的安全保证”。它只评估符合条件的请求,“它仍然可能犯错,特别是在对抗性或不寻常的上下文中”,“它应该是良好沙箱设计、监控和组织特定策略的补充,而不是替代。”
人们首先尝试的做法
仅更改批准策略。 您还必须选择审阅者。
在批准设置为 never 时使用 Auto-review。 这样没有什么可审阅的。
重试被拒绝的操作并期望它通过。 重试会再次被审阅,策略可能会再次拒绝它。
编写简短的替换策略。 省略的规则会丢失。
依靠白名单域名来触发审阅。 它本身不会触发。请添加 prompt 规则。
解决方案:为审阅者提供决策所需的信息
第 1 步:正确开启
设置交互式批准策略并选择 auto-review 审阅者。
第 2 步:先收紧边界
为常规工作添加狭窄的可写根目录和精确的前缀规则。
第 3 步:在对话中说明意图
在 Codex 询问之前,告诉它风险步骤的目的是什么。审阅者可以看到对话内容。
第 4 步:记录您的批准决策
写下您允许哪些风险操作、在哪些项目中允许以及原因。
在 MemoryLake 中设置
审阅者根据眼前的对话判断每个请求。您关于什么是可接受的推理(例如项目可以调用哪些外部服务、哪些文件夹可以安全删除或规则存在的原因)是项目上下文,除非将其写下来,否则在每个新对话中都必须重新说明。
MemoryLake 是此类项目上下文的记忆层,例如批准决策、边界及其背后的原因,保存在您维护的一个地方,并可供您连接的助手(如 ChatGPT、Claude Code 和 Codex)使用。
您可以用自己的语言亲自编写条目。不会从您的 Codex 会话、审阅记录、config.toml、Auto-review 策略或任何供应商的存储中读取、写入或删除任何内容。Auto-review 按照 OpenAI 描述的方式工作。
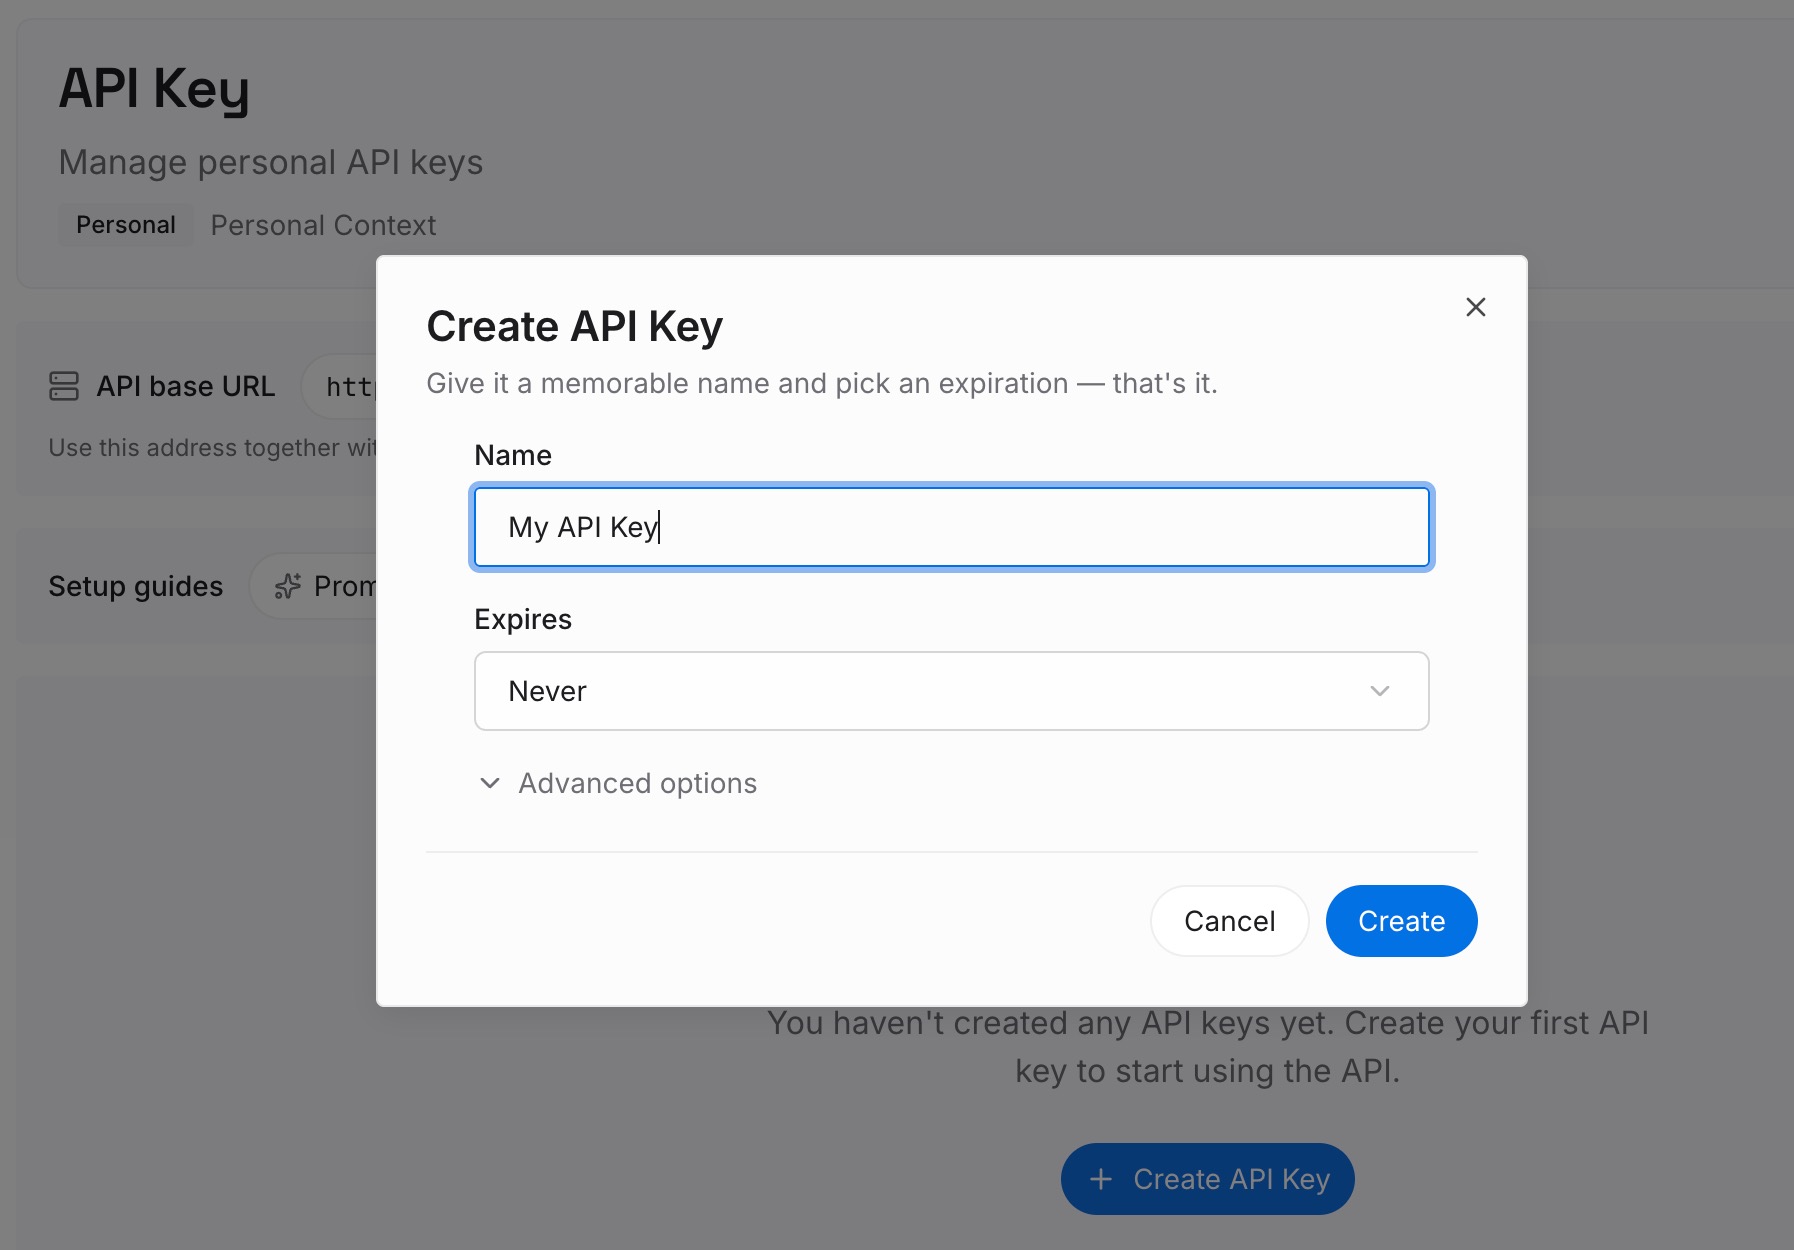
第 1 步:创建 API 密钥
登录并从控制面板生成密钥。像对待其他凭据一样,将其存储在仓库之外。
第 2 步:上传您的第一批记忆
从您在解决方案第 4 步中写下的内容开始:批准决策及其原因。每个条目一个决策。
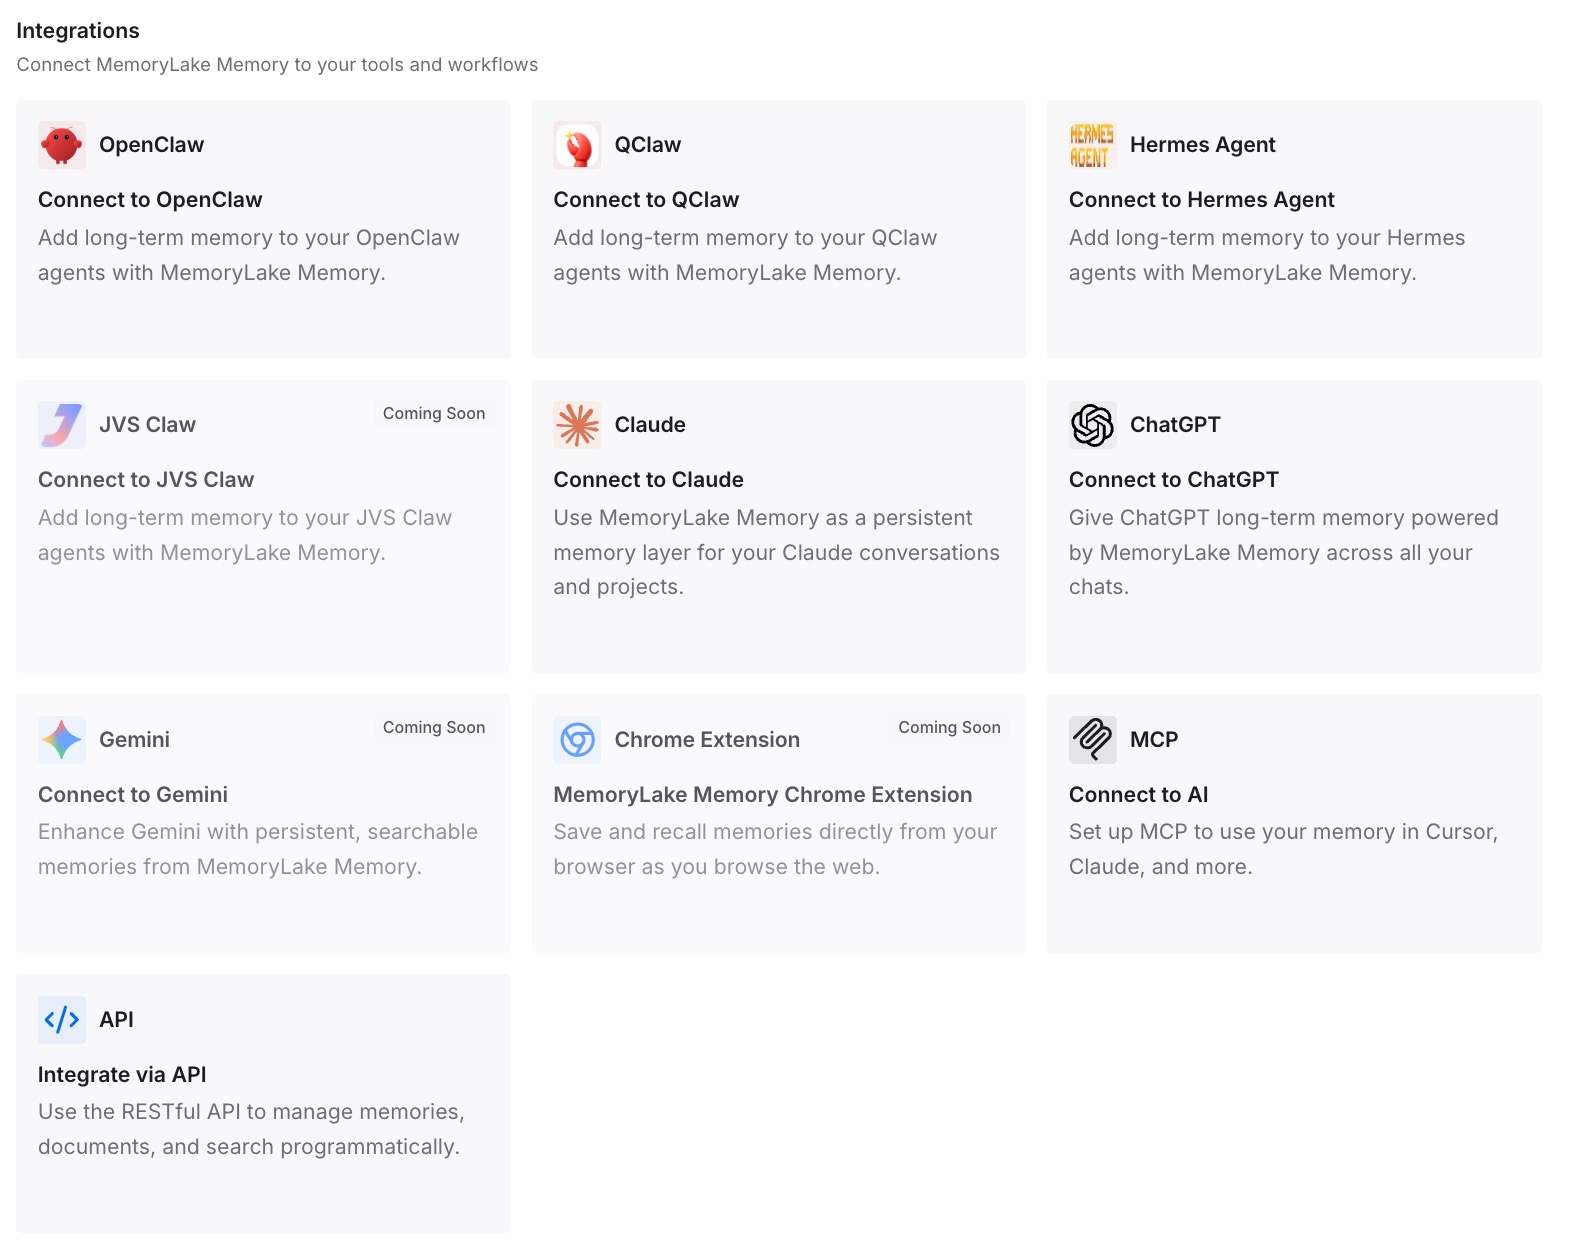
第 3 步:连接您的 AI 和代理
连接 Codex、Claude Code 和您使用的其他助手。每个助手都可以在相同的决策视野下开始任务。
这在实践中改变了什么
第一个区别是每个任务都有更好的上下文。风险步骤背后的原因在开始时就可以说明。
第二个区别是重复拒绝减少了。边界和规则是有目的地更改的,并留有原因记录。
第三个区别是跨工具的一致性。相同的决策在 Codex 和其他助手中均可使用。
Codex Auto-review 最佳实践
保持批准为交互式。 Auto-review 需要 on-request 或细粒度的策略。
修复嘈杂的边界。 不要训练审阅者去批准常规的权限提升。
优先使用精确的前缀规则。 宽泛的规则会抹除边界。
完整替换策略。 在编辑前复制整个策略。
利用记录。 ~/.codex/sessions 中的历史审阅显示了哪些内容被标记。
将其视为一个层级。 它是沙箱化和监控的补充。
结论
Codex Auto-review 将原本会停下来等待您的批准请求发送给一个独立的审阅者代理,由其批准或拒绝并给出理由。它仅适用于交互式批准,选择它意味着设置审阅者,而不仅仅是批准策略。它评估提升权限的命令、prompt 规则、需要批准的网络请求、可写根目录之外的编辑,以及需要批准的 MCP 或应用调用。
审阅者看到精简的记录和确切的请求,可以运行只读检查,且看不到隐藏的推理。拒绝会附带一条不要规避的指令,重复拒绝会停止轮次,且一次性覆盖仍需经过审阅。替换策略意味着完整复制,因为省略的规则会丢失。请先收紧边界,并将决策背后的原因保留在下一次对话可以使用的地方。