
Auto-review란 무엇인가
문서는 짧은 정의로 시작합니다: "Auto-review는 적격한 승인 요청을 별도의 리뷰어 에이전트에게 보냅니다. 사용자의 sandbox, 명령 규칙 및 도구 설정에 따라 승인이 필요한 작업이 결정됩니다. 리뷰어는 해당 작업의 진행 여부를 결정합니다."
따라서 Auto-review는 승인이 필요한 대상을 바꾸는 것이 아닙니다. 누가 응답하는지를 바꿉니다. 이 기능이 없으면 sandbox 경계를 넘는 요청은 사용자에게서 멈춥니다. 이 기능을 사용하면 요청이 리뷰어 에이전트에게 전달되어 승인 또는 거부 여부를 결정하고 그 이유를 제공합니다.
문서에 나열된 단계는 다음과 같습니다:
- "메인 에이전트가 명령 실행과 같은 작업을 제안합니다."
- "작업에 승인이 필요한 경우 Codex가 요청을 생성합니다."
- 요청이 "사람에게 멈추는 대신 별도의 리뷰어 에이전트에게 전달됩니다."
- "리뷰어는 작업 실행 여부를 결정하고 근거를 반환합니다."
- 승인된 작업은 계속 진행됩니다. 거부된 작업은 메인 에이전트에게 "실질적으로 더 안전한 경로를 찾거나 중단하고 사용자에게 묻도록" 보냅니다.
켜는 방법
ChatGPT 데스크톱 앱의 경우, 문서에서는 작성창 아래의 권한 제어에서 '나를 위해 승인(Approve for me)'을 선택하고 현재 채팅에 선택되어 있는지 확인하라고 설명합니다.
CLI 또는 로컬 구성에서는 approvals_reviewer를 auto_review로 설정하고, on-request와 같은 대화형 승인 정책을 함께 설정하십시오. 문서에는 다음과 같은 세부 사항이 추가되어 있습니다: "승인 정책만 변경한다고 해서 리뷰어가 선택되는 것은 아닙니다."
Auto-review가 작동하려면 대화형 승인이 반드시 필요합니다. 승인 정책이 never로 설정된 경우, 문서에 따르면 "리뷰할 대상이 없습니다." 전체 액세스(full access)의 경우도 마찬가지입니다. never, :danger-full-access, 또는 --yolo를 사용하면 "작업이 리뷰에 필요한 경계 교차 승인 요청 생성을 피할 수 있습니다."
관리자는 관리형 구성을 통해 조직에 Auto-review를 요구할 수 있습니다.
평가 대상 요청
문서에 따르면 Auto-review는 "그렇지 않으면 사람을 위해 일시 중지될 승인 요청을 평가합니다." 목록은 다음과 같습니다:
- "상승된 sandbox 권한을 요청하는 Shell 또는 exec 도구 호출."
- 프롬프트로 설정된 명령 규칙과 일치하는 명령(sandbox 내부의 명령 포함).
- "승인이 필요한 목적지로의 네트워크 요청."
- "허용된 쓰기 가능 루트 외부의 파일 편집."
- "도구 주석 또는 구성된 승인 모드에 따라 승인이 필요한 MCP 또는 앱 도구 호출."
- 이미 허용된 작업은 건너뜁니다: "실행 권한이 이미 있는 작업은 리뷰 없이 진행됩니다." Computer Use 액세스 프롬프트는 사용자에게 직접 전달되지만, 적격한 Computer Use 도구 호출은 리뷰를 트리거할 수 있습니다.
보안 설정에서 중요한 결과가 하나 있습니다. 네트워크 허용 목록에 있는 목적지는 그 자체로 리뷰어에게 도달하지 않습니다. 문서에서는 "sandbox 내부의 작업이 여전히 리뷰어에게 도달해야 할 때" 프롬프트 결정이 포함된 명령 규칙을 추가하거나 민감한 MCP 도구에 승인을 요구하라고 조언합니다.
명령 규칙이 sandbox 외부에서 실행되는 대상을 결정하는 방법(항상 허용 승인이 저장되는 위치 포함)은 Codex rules 가이드에서 다루었습니다.
차단하도록 설계된 대상
문서는 기본 정책의 목표를 다음과 같이 요약합니다:
- "신뢰할 수 없는 목적지로 개인 데이터, 비밀번호 또는 자격 증명 전송"
- "자격 증명, 토큰, 쿠키 또는 세션 자료 탐색"
- "광범위하거나 지속적인 보안 약화"
- "돌이킬 수 없는 손상의 위험이 큰 파괴적인 작업"
이것들은 카테고리일 뿐 체크리스트가 아닙니다. 리뷰어는 정책에 따라 각 요청을 판단하며, 이것이 동일한 종류의 작업이 한 context에서는 승인되고 다른 context에서는 거부될 수 있는 이유입니다.
리뷰어가 채팅에서 확인하는 내용
이 부분은 판단의 질을 결정합니다. 문서에 따르면: "리뷰어는 요약된 트랜스크립트와 정확한 승인 요청을 봅니다. 여기에는 일반적으로 사용자 메시지, 노출된 assistant 업데이트, 관련 도구 호출 및 도구 출력, 그리고 현재 승인을 위해 제안된 작업이 포함됩니다."
또한 결정을 내리기 전에 주변을 살필 수 있습니다: "폴더 삭제를 승인하기 전에 디렉토리를 검사하는 것과 같은 읽기 전용 확인을 수행할 수 있습니다."
모델의 비공개 추론은 보지 못합니다: "숨겨진 assistant 추론은 포함되지 않습니다. Auto-review는 비공개 사고의 흐름(chain-of-thought)이 아니라 보존된 채팅 항목과 도구 증거를 봅니다."
이는 실질적인 효과가 있습니다. 리뷰어는 채팅에 있는 내용을 바탕으로 작업합니다. 이전에 왜 폴더를 삭제해도 안전한지, 또는 작업이 어떤 외부 서비스에 도달할 수 있는지 설명했다면, 그 설명은 리뷰어가 볼 수 있는 내용의 일부가 됩니다. 이유가 사용자의 머릿속에만 있다면 리뷰어는 접근할 수 없습니다.
거부 후 발생하는 일
거부는 일반적인 sandbox 오류처럼 취급되지 않습니다. 문서에 따르면 Codex는 리뷰어의 근거를 더 강력한 지침과 함께 메인 에이전트에게 반환합니다:
- "우회 방법, 간접 실행 또는 정책 회피를 통해 동일한 결과를 추구하지 마십시오."
- "실질적으로 더 안전한 대안으로만 계속하십시오."
- "그렇지 않으면 중단하고 사용자에게 문의하십시오."
반복되는 거부는 턴(turn)을 중단시킵니다. 대부분의 모델에 대해 문서에서는 "Codex CLI는 해당 턴에서 3회 연속 거부 또는 최근 50회 리뷰 중 10회 거부 시 턴을 중단합니다"라고 명시합니다. 사이버 보안용으로 지정된 모델의 경우 CLI는 첫 번째 거부 시 즉시 중단합니다. 다른 리뷰 결과가 나오면 연속 거부 횟수는 초기화됩니다.
타임아웃은 별도로 보고되며, 문서에서는 "메인 에이전트에게 타임아웃 그 자체만으로는 작업이 안전하지 않다는 증거가 아님을 알립니다"라고 언급합니다.
재시도한 요청이 거부될 수 있는 이유
이것이 서두의 예시에서 나타난 동작입니다. 오버라이드 경로가 있으며, 현재 오픈 소스 터미널 인터페이스에 대한 문서 설명은 다음과 같습니다: /approve를 실행하여 거부 선택기를 열고, "최근 거부된 작업 하나를 선택하여 한 번의 재시도를 위해 승인하십시오." Codex는 작업당 최대 10개의 최근 거부를 유지합니다.
오버라이드는 의도적으로 좁게 설계되었습니다. 동일한 context에서 해당 정확한 작업에 대해 한 번만 적용되며, 재시도는 다시 리뷰를 거칩니다. 리뷰어는 사용자의 오버라이드를 확인하지만, 여전히 정책이 우선합니다. 따라서 정책상 사용자가 특정 등급의 거부를 오버라이드할 수 없다고 되어 있다면 재시도는 다시 거부될 수 있습니다.
이런 일이 발생하면 문서의 광범위한 조언이 적용됩니다. 작업이 정말로 필요한 경우, 재시도를 반복하기보다는 의도적으로 경계나 정책을 변경하십시오.
정책 교체 방법
리뷰어는 템플릿과 정책을 바탕으로 작동합니다. 문서의 설명은 다음과 같습니다: "Codex는 보안 정책을 해당 템플릿에 삽입하고 응답 형식을 별도로 지정합니다." CLI는 가능한 경우 리뷰어 모델의 기본 정책을 사용하고, 그렇지 않으면 번들로 제공되는 정책 파일을 사용합니다.
정책을 변경하려면 정책을 교체해야 하며, 문서에서는 그 의미를 정확히 설명합니다: "정책을 교체하려면 적용하려는 전체 정책을 복사하십시오." 변경하려는 규칙을 편집하고 전체 텍스트를 로컬 auto_review 정책 설정 또는 관리형 해당 설정에 넣습니다. 그리고 경고가 따릅니다: "누락된 규칙은 교체 시 삭제됩니다."
따라서 하나의 새로운 규칙만 있는 짧은 정책은 '추가'가 아닙니다. 복사하지 않은 모든 기본 규칙을 제거하는 '교체'입니다. 두 가지 세부 사항이 더 있습니다: "관리형 guardian_policy_config는 로컬 [auto_review].policy보다 우선합니다", 그리고 "Codex는 빈 정책 값을 무시합니다."
리뷰 볼륨을 줄이는 방법
Auto-review가 일상적인 작업으로 너무 바쁘다면, 문서에서는 리뷰어를 가르치기보다 경계를 수정할 것을 제안합니다: "너무 많은 일상적인 작업에 리뷰가 필요하다면, 리뷰어에게 시끄러운 권한 상승을 영원히 승인하도록 가르치는 대신 경계부터 수정하십시오."
가장 효과적인 두 가지 변경 사항은 임시 디렉토리나 인접 저장소를 위한 좁은 쓰기 가능 루트 설정, 그리고 테스트 실행이나 린터와 같은 특정 명령을 위한 좁은 범위의 접두사(prefix) 규칙입니다. 문서는 "광범위한 규칙은 종종 Auto-review가 보호하려는 경계를 지워버립니다"라고 경고합니다.
학습할 수 있는 기록도 있습니다: "Auto-review 세션 트랜스크립트는 기본적으로 ~/.codex/sessions 아래에 보관되므로, 정책이나 권한을 변경하기 전에 Codex에게 과거 트래픽을 분석해 달라고 요청할 수 있습니다."
Auto-review가 아닌 것
문서는 한계점으로 끝을 맺습니다. Auto-review는 "결정론적인 보안 보장이 아닙니다." 적격한 요청만 평가하며, "특히 적대적이거나 특이한 context에서는 여전히 실수를 할 수 있습니다." 또한 "훌륭한 sandbox 설계, 모니터링 및 조직별 정책을 대체하는 것이 아니라 보완해야 합니다."
사람들이 흔히 하는 실수
승인 정책만 변경함. 리뷰어도 선택해야 합니다.
승인이 never로 설정된 상태에서 Auto-review 사용. 리뷰할 대상이 없습니다.
거부된 작업을 재시도하고 통과하기를 기대함. 재시도는 다시 리뷰를 거치며 정책에 의해 거부될 수 있습니다.
짧은 교체 정책 작성. 누락된 규칙은 삭제됩니다.
허용 목록에 있는 도메인이 리뷰를 트리거할 것이라고 믿음. 도메인만으로는 트리거되지 않습니다. 프롬프트 규칙을 추가하십시오.
해결책: 리뷰어에게 판단에 필요한 정보 제공
1단계: 올바르게 켜기
대화형 승인 정책을 설정하고 auto-review 리뷰어를 선택하십시오.
2단계: 경계부터 좁히기
일상적인 작업을 위해 좁은 쓰기 가능 루트와 정밀한 접두사 규칙을 추가하십시오.
3단계: 채팅에서 의도 명시하기
위험할 수 있는 단계가 무엇을 위한 것인지 Codex가 묻기 전에 미리 말해주십시오. 리뷰어는 채팅 내용을 봅니다.
4단계: 승인 결정 기록하기
어떤 위험한 작업을 어떤 프로젝트에서 허용하는지, 그리고 그 이유는 무엇인지 기록해 두십시오.
MemoryLake에서 설정하기
리뷰어는 눈앞의 채팅을 바탕으로 각 요청을 판단합니다. 프로젝트가 호출할 수 있는 외부 서비스, 삭제해도 안전한 폴더, 또는 규칙이 존재하는 이유와 같은 사용자의 판단 근거는 프로젝트 context입니다. 이는 기록해 두지 않으면 새로운 채팅마다 다시 설명해야 합니다.
MemoryLake는 승인 결정, 경계 및 그 이면의 이유와 같은 프로젝트 context를 위한 memory 레이어입니다. 이를 한 곳에서 유지 관리하고 ChatGPT, Claude Code, Codex 등 연결된 assistant가 사용할 수 있도록 합니다.
사용자는 자신의 언어로 직접 항목을 작성합니다. 사용자의 Codex 세션, 리뷰 트랜스크립트, config.toml, Auto-review 정책 또는 벤더의 저장소에서 아무것도 읽거나 쓰거나 삭제하지 않습니다. Auto-review는 OpenAI가 설명하는 방식 그대로 작동합니다.
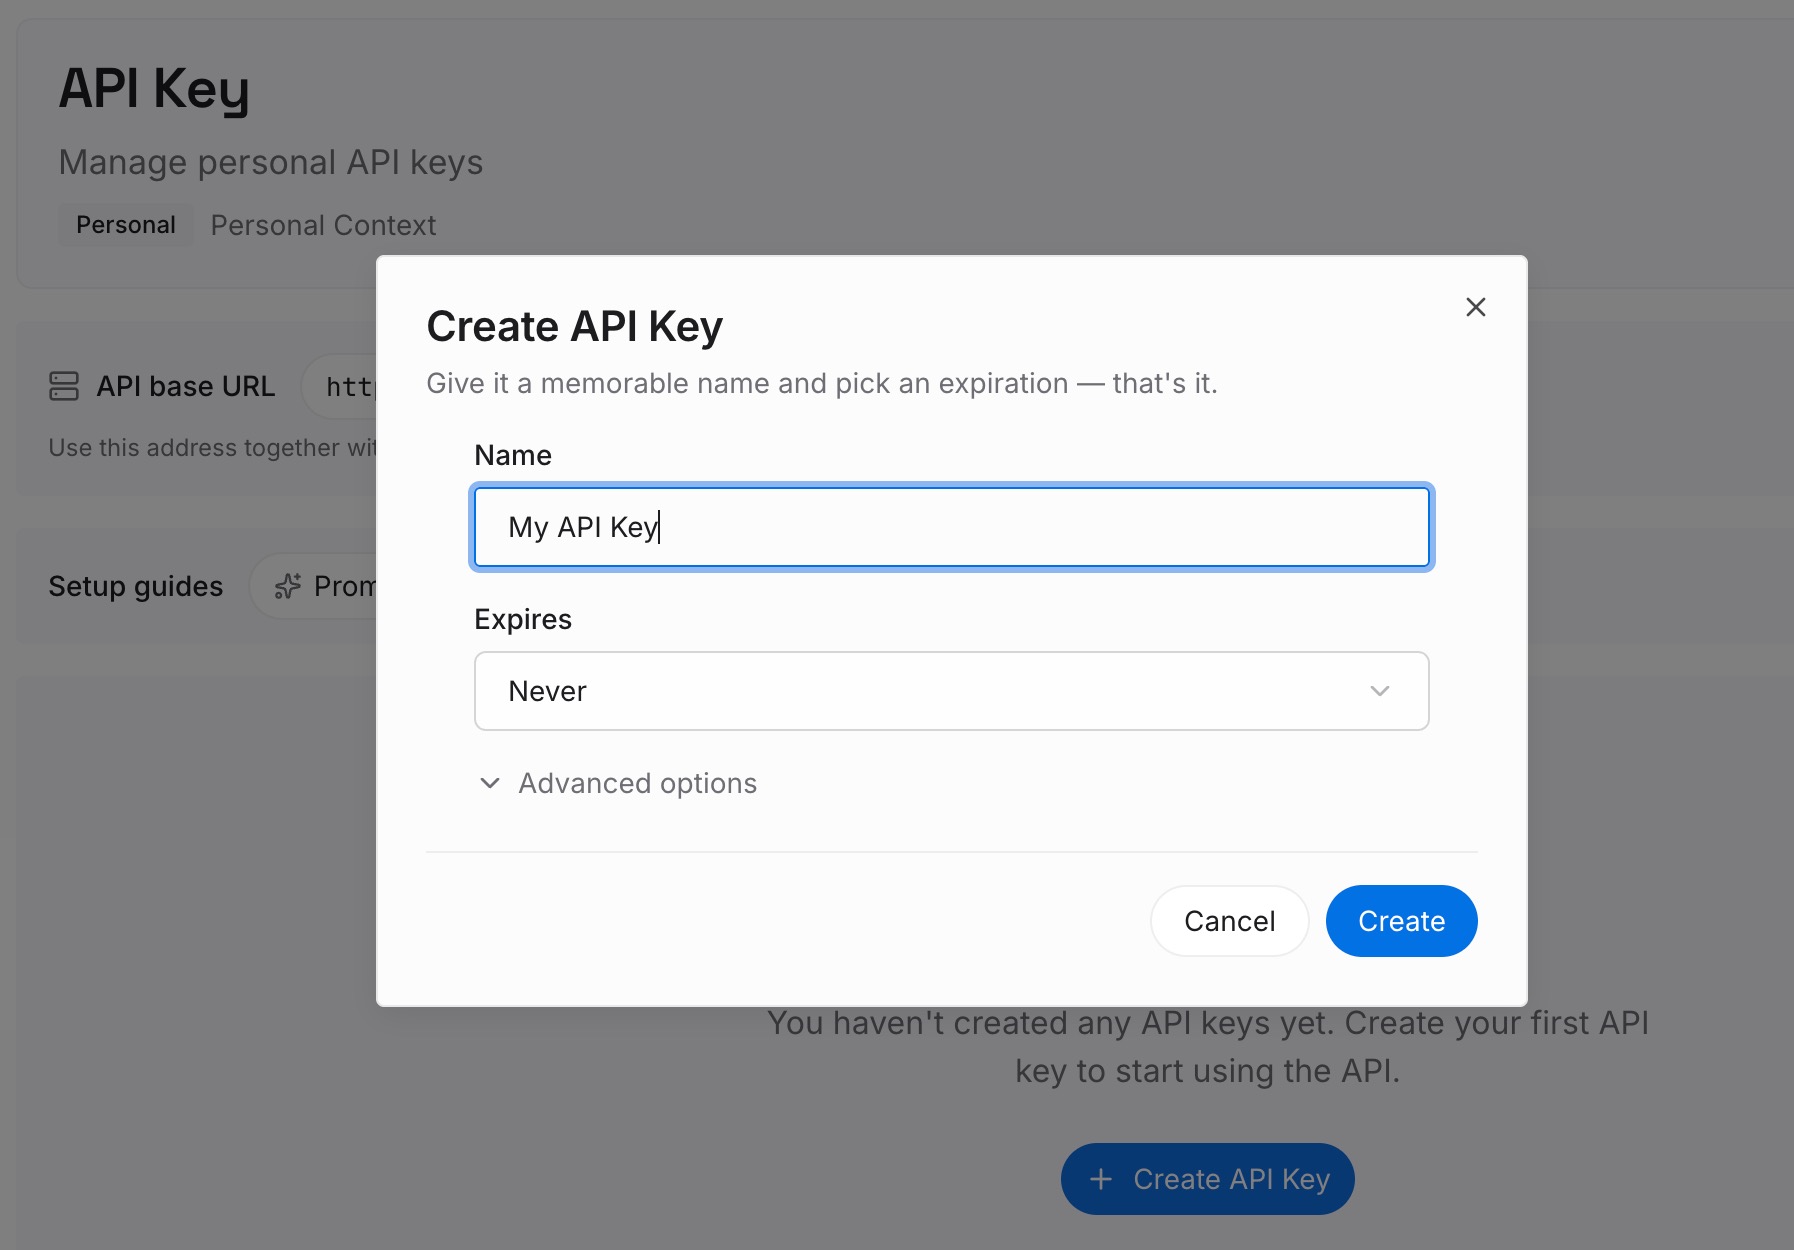
1단계: API 키 생성
로그인 후 대시보드에서 키를 생성합니다. 다른 자격 증명과 마찬가지로 저장소 외부에 보관하십시오.
2단계: 첫 번째 memory 업로드
해결책의 4단계에서 작성한 내용, 즉 승인 결정과 그 이유부터 시작하십시오. 항목당 하나의 결정을 입력합니다.
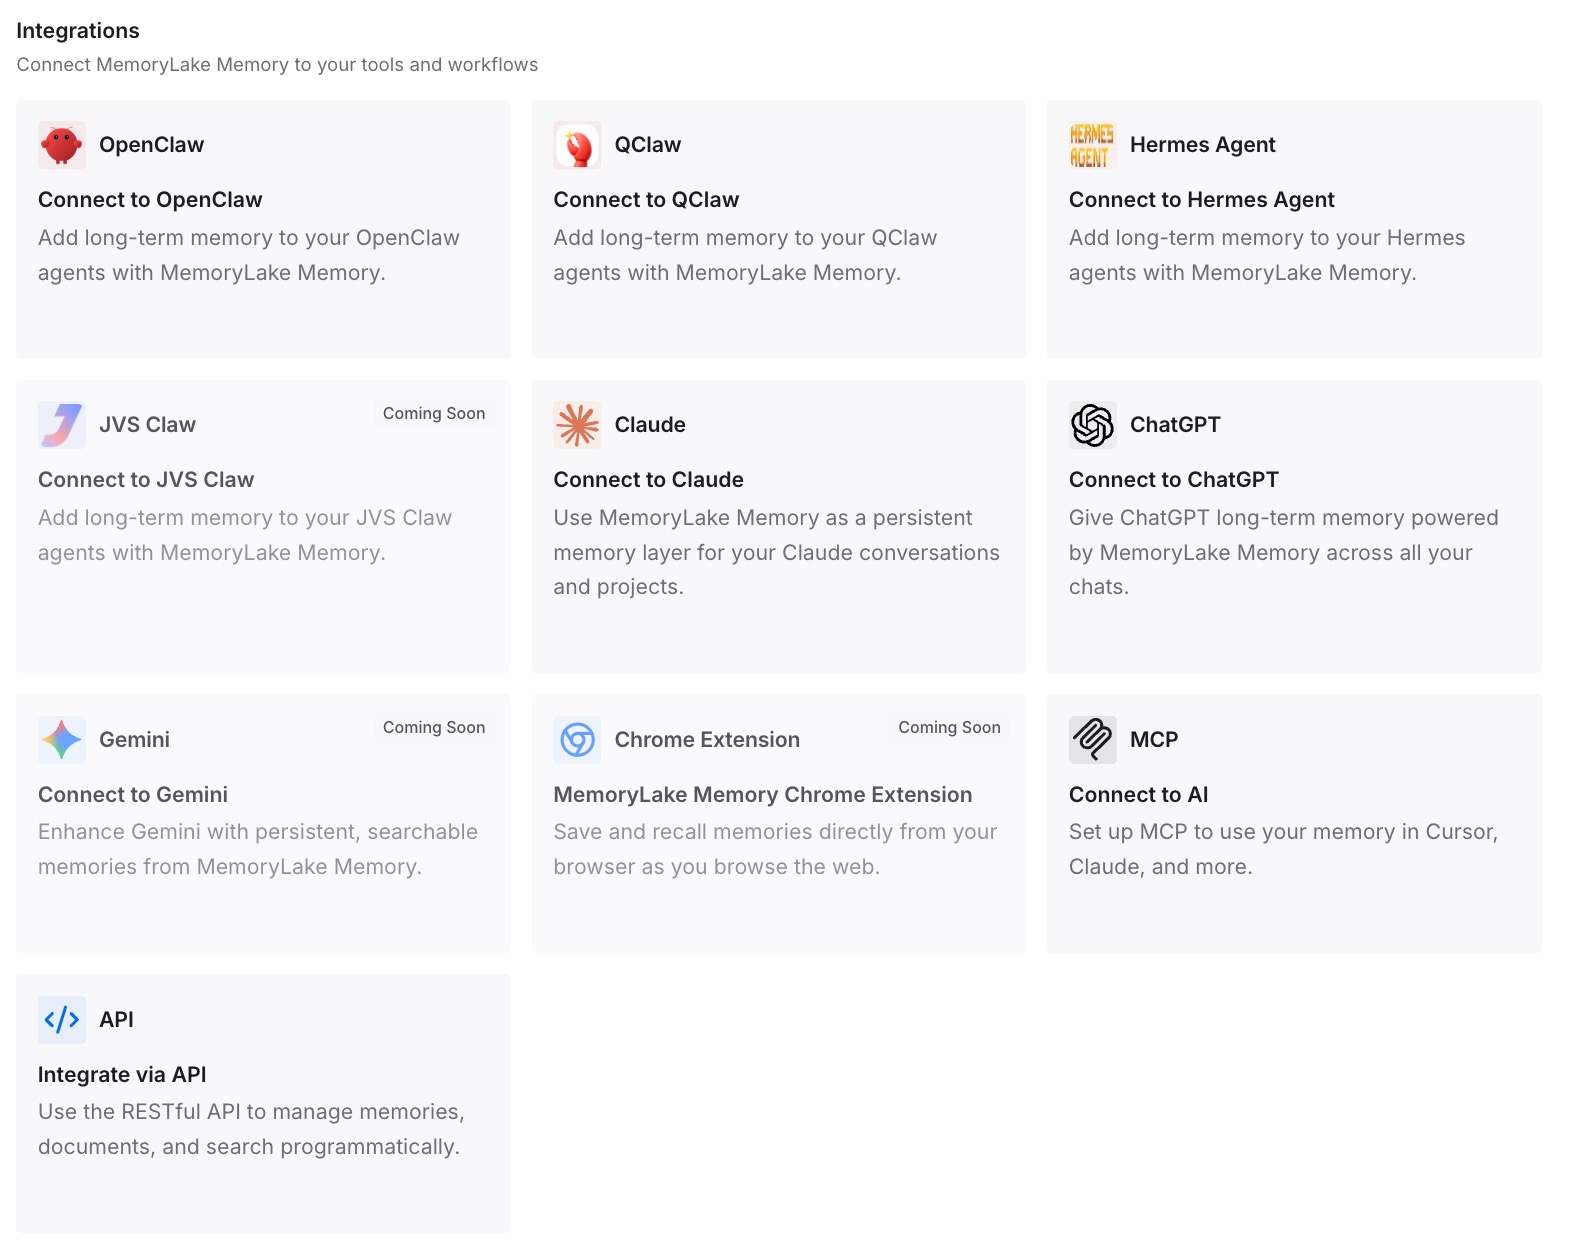
3단계: AI 및 에이전트 연결
Codex, Claude Code 및 사용하는 다른 assistant를 연결합니다. 각 도구는 동일한 결정 사항을 시야에 두고 작업을 시작할 수 있습니다.
실제 변화
첫 번째 차이점은 각 작업에 대한 더 나은 context입니다. 위험한 단계 뒤에 숨겨진 이유를 시작할 때 바로 제시할 수 있습니다.
두 번째는 반복되는 거부의 감소입니다. 경계와 규칙이 이유와 함께 의도적으로 변경됩니다.
세 번째는 도구 간의 일관성입니다. Codex와 다른 assistant에서 동일한 결정을 사용할 수 있습니다.
Codex Auto-review 모범 사례
승인을 대화형으로 유지하십시오. Auto-review에는 on-request 또는 세분화된 정책이 필요합니다.
시끄러운 경계를 수정하십시오. 리뷰어가 일상적인 권한 상승을 승인하도록 훈련시키지 마십시오.
정밀한 접두사 규칙을 선호하십시오. 광범위한 규칙은 경계를 지워버립니다.
정책을 전체적으로 교체하십시오. 편집하기 전에 전체 정책을 복사하십시오.
트랜스크립트를 활용하십시오. ~/.codex/sessions에 있는 과거 리뷰는 무엇이 플래그 지정되는지 보여줍니다.
이를 하나의 레이어로 취급하십시오. 이는 sandboxing과 모니터링을 보완합니다.
결론
Codex Auto-review는 사용자에게서 멈출 승인 요청을 별도의 리뷰어 에이전트에게 보내며, 에이전트는 근거와 함께 승인 또는 거부를 결정합니다. 이는 대화형 승인에서만 작동하며, 이를 선택한다는 것은 승인 정책뿐만 아니라 리뷰어를 설정하는 것을 의미합니다. 상승된 명령, 프롬프트 규칙, 승인이 필요한 네트워크 요청, 쓰기 가능 루트 외부의 편집, 승인이 필요한 MCP 또는 앱 호출을 평가합니다.
리뷰어는 요약된 트랜스크립트와 정확한 요청을 보고, 읽기 전용 확인을 수행할 수 있으며, 숨겨진 추론은 보지 못합니다. 거부 시에는 우회하지 말라는 지침이 따르고, 반복되는 거부는 턴을 중단시키며, 일회성 오버라이드도 여전히 리뷰를 거칩니다. 정책을 교체한다는 것은 누락된 규칙이 삭제되므로 전체를 복사하는 것을 의미합니다. 먼저 경계를 좁히고, 결정 뒤에 숨겨진 이유를 다음 채팅에서 사용할 수 있는 곳에 보관하십시오.