
Codex 규칙이란 무엇인가
Codex는 샌드박스 내에서 명령을 실행합니다. 규칙은 명령이 샌드박스 외부에서 실행되어야 할 때 어떤 일이 일어날지 결정합니다: 실행할지, 먼저 물어볼지, 아니면 거부할지입니다.
OpenAI 문서는 상단에 주의 사항을 덧붙입니다: "규칙은 실험적이며 변경될 수 있습니다."
규칙은 .rules 파일에 작성됩니다. 문서에 따르면 이 형식은 Starlark를 사용하는데, 이는 Python과 유사한 구문을 가지며 "실행하기 안전하도록 설계되었습니다. 규칙 엔진은 부작용(예: 파일 시스템 수정) 없이 이를 실행할 수 있습니다."
따라서 규칙 파일은 명령 정책을 담은 작은 프로그램입니다. 그 안에 작성된 일반 텍스트는 규칙이 아니며, Codex가 코드를 작성하는 방식을 바꾸지 못합니다.
컨벤션은 대신 어디에 두어야 하는가
코딩 컨벤션, 프로젝트 구조, 팀 가이드는 AGENTS.md에 속합니다. 기억(memories)에 관한 OpenAI 문서는 이에 대해 명확히 밝히고 있습니다: "필수 팀 가이드는 AGENTS.md 또는 체크인된 문서에 보관하십시오."
같은 페이지에서 항상 적용되어야 하는 규칙을 기억에만 의존하는 것에 대해 경고합니다: "기억을 유용한 회상 레이어로 취급하되, 항상 적용되어야 하는 규칙의 유일한 소스로 취급하지 마십시오."
이로 인해 서로 다른 역할을 가진 세 가지 위치가 생깁니다:
AGENTS.md: Codex가 프로젝트에서 알아야 할 사항과 작동 방식.- Memories: Codex가 이전 채팅에서 가져오는 유용한 context.
- Rules: 어떤 명령이 샌드박스 외부에서 어떻게 실행될 수 있는지.
만약 Codex가 AGENTS.md에 작성한 지침을 따르지 않는다면, 규칙 파일을 확인할 것이 아니라 어떤 지침 파일이 로드되었는지 확인해야 합니다. 이에 대해서는 Codex가 AGENTS.md 규칙을 건너뛰지 않게 하는 방법 가이드에서 다룬 바 있습니다.
규칙 파일의 위치와 로드 시점
활성 설정 레이어 옆의 rules/ 폴더 아래에 .rules 파일을 생성합니다. 문서의 예시는 ~/.codex/rules/default.rules입니다.
그다음: "Codex는 시작 시 모든 활성 설정 레이어 아래의 rules/를 스캔합니다". 여기에는 팀 설정(Team Config) 위치와 ~/.codex/rules/에 있는 사용자 레이어가 포함됩니다.
규칙 적용 여부는 두 가지 세부 사항에 의해 결정됩니다:
- 편집 후 재시작. 규칙은 시작 시 스캔되므로, 문서의 단계는 Codex를 재시작하는 것으로 끝납니다.
- 프로젝트 규칙은 신뢰가 필요함. "
<repo>/.codex/rules/아래의 프로젝트 로컬 규칙은 프로젝트.codex/레이어가 신뢰(trusted) 상태일 때만 로드됩니다."
따라서 저장소에 커밋된 규칙은 팀원이 해당 프로젝트를 신뢰하기 전까지는 그들의 머신에서 적용되지 않습니다.
'항상 허용' 승인이 저장되는 위치
이 부분은 놓치기 쉬우며, 일종의 기억(memory)입니다.
문서에 따르면: "TUI에서 허용 목록에 명령을 추가하면, Codex는 향후 실행 시 프롬프트를 건너뛸 수 있도록 사용자 레이어인 ~/.codex/rules/default.rules에 기록합니다."
이 문장에서 세 가지 사실을 알 수 있습니다:
- 승인 내역이 기록됩니다. 승인은 세션에 숨겨진 설정이 아니라 파일에 기록된 규칙입니다.
- 사용자 레이어에 있습니다. 승인 당시 작업 중이던 프로젝트가 아니라 홈 디렉토리에 저장됩니다.
- 읽고 편집할 수 있습니다.
~/.codex/rules/default.rules를 열어 이런 방식으로 허용한 모든 명령을 확인할 수 있습니다.
규칙이 추가되는 두 번째 방법이 있습니다. "스마트 승인(Smart approvals)이 활성화된 경우(기본값), Codex는 에스컬레이션 요청 중에 prefix_rule을 제안할 수 있습니다." 문서에서는 주의를 당부합니다: "제안된 접두사(prefix)를 수락하기 전에 신중하게 검토하십시오."
그 이유는 접두사 때문입니다. 제안된 규칙은 해당 접두사로 시작하는 모든 명령과 일치하므로, 짧은 접두사는 승인하려던 단일 명령보다 훨씬 많은 것을 허용할 수 있습니다.
규칙 작성 방법
각 규칙은 몇 개의 필드를 가진 prefix_rule()입니다. 문서는 이를 다음과 같이 설명합니다:
pattern은 필수 항목입니다. 일치시킬 명령 접두사를 정의하는 리스트로, 예를 들어gh,pr,view세 단어일 수 있습니다. 각 요소는 리터럴이거나 해당 위치의 대안 세트일 수 있습니다.decision은 기본적으로 allow입니다. 옵션은 allow, prompt, forbidden입니다.justification은 선택 사항입니다: "규칙에 대한 비어 있지 않은, 사람이 읽을 수 있는 이유." 문서에 따르면 Codex는 승인 프롬프트나 거부 메시지에 이를 표시할 수 있습니다.match및not_match는 선택 사항인 예시로, "Codex가 규칙을 로드할 때 검증하는" 항목입니다. 문서는 이를 인라인 유닛 테스트라고 부릅니다.
forbidden 규칙에 대한 문서의 가이드는 따를 가치가 있습니다: "forbidden을 사용할 때는 적절한 경우 justification에 권장되는 대안을 포함하십시오." 그렇게 하면 Codex가 규칙에 부딪혔을 때 대신 무엇을 해야 할지 배우게 됩니다.
justification 필드는 규칙이 가진 '이유'에 가장 가까운 것입니다. 1년 후, 왜 특정 명령이 차단되었는지 알려주는 역할을 합니다.
문서의 예시 규칙이 하는 일
OpenAI의 예시는 유용한 템플릿입니다. GitHub CLI로 풀 리퀘스트를 보는 단일 규칙입니다.
- pattern은
gh,pr,view로 구성된 접두사입니다. - decision은 prompt이므로, 일치하는 명령이 샌드박스 외부에서 실행되기 전에 Codex가 매번 묻습니다.
- justification은 "Viewing PRs is allowed with approval"이며, 이는 프롬프트에서 보게 될 내용입니다.
- match 예시에는 번호로 PR을 보거나 추가 플래그를 사용하는 경우가 포함되어 있어, Codex가 규칙이 이를 커버하는지 확인합니다.
- not_match 예시는 view 단어 앞에 저장소 플래그를 배치하며, 주석은 왜 일치하지 않아야 하는지 설명합니다: "
pattern은 정확한 접두사여야 하므로 일치하지 않습니다."
마지막 예시는 매칭이 얼마나 리터럴한지 보여줍니다. 같은 단어라도 순서가 다르면 다른 접두사가 되므로 별도의 규칙이 필요합니다.
규칙 중복 시 우선순위
여러 레이어의 규칙이 동일한 명령과 일치할 수 있습니다. 문서는 그 결과에 대해 명시적입니다: "둘 이상의 규칙이 일치할 때 Codex는 가장 제한적인 결정을 적용합니다 (forbidden > prompt > allow)."
따라서 사용자 레이어의 allow는 다른 레이어의 forbidden 규칙을 완화할 수 없습니다. 가장 제한적인 매칭 결정이 적용됩니다.
관리자는 이를 의도적으로 사용할 수 있습니다. 문서에 따르면 관리자는 관리형 requirements.toml 파일에서 "제한적인 prefix_rule 항목을 강제"할 수도 있습니다.
쉘 스크립트 검사 방식
일부 도구는 짧은 스크립트를 실행하는 bash -lc 호출과 같이 여러 명령을 하나의 호출로 묶습니다. 문서는 이것이 왜 중요한지 설명합니다. 이러한 명령은 "하나의 문자열 안에 하나 이상의 작업을 숨길 수 있기" 때문입니다.
Codex는 이를 두 가지 방식으로 처리합니다.
스크립트를 안전하게 분할할 수 있는 경우. 스크립트가 &&, ||, ;, |와 같은 연산자로 연결된 단순한 명령 체인인 경우, Codex는 이를 파싱하여 별개의 명령으로 분할합니다. "그런 다음 Codex는 각 명령을 규칙에 따라 평가하며, 가장 제한적인 결과가 승리합니다." 문서의 예시: git add를 허용한다고 해서 그 뒤에 숨겨진 rm -rf 체인이 허용되지는 않습니다. 그 부분은 별도로 평가되기 때문입니다.
분할할 수 없는 경우. 스크립트가 리다이렉션, 치환, 환경 변수, 와일드카드 또는 제어 흐름을 사용하는 경우, Codex는 이를 해석하려 하지 않습니다. 전체 호출을 단일 명령으로 취급하며, 규칙이 그 전체에 적용됩니다.
문서는 이 설계를 다음과 같이 요약합니다: "안전할 때는 명령별 평가의 보안을 제공하고, 그렇지 않을 때는 보수적으로 행동합니다."
규칙 테스트 방법
규칙에 의존하기 전에 확인하십시오. 문서는 codex execpolicy check를 사용하여 규칙 파일을 지정하고 명령을 입력하라고 안내합니다. "이 명령은 가장 엄격한 결정과 일치하는 규칙(일치하는 규칙의 justification 값 포함)을 보여주는 JSON을 출력합니다." 여러 규칙 파일을 전달하여 어떻게 결합되는지 확인할 수도 있습니다.
규칙 내부의 match 및 not_match 예시는 Codex가 규칙을 로드할 때 검증하므로 유사한 작업을 자동으로 수행합니다.
규칙과 폐지된 untrusted 정책
과거의 untrusted 승인 정책을 사용했다면 이제 규칙이 더 중요해졌습니다. OpenAI의 승인 문서는 해당 설정이 더 이상 지원되지 않음을 밝히고 엄격한 프로젝트를 유지하는 방법을 설명합니다. 사용자 수준 설정에 신뢰 수준이 untrusted인 프로젝트 항목을 추가하면: "실행 정책 규칙이 허용하지 않는 한 명령 실행 시 승인이 필요합니다."
이 설정에서 allow 규칙은 명령이 묻지 않고 실행되는 유일한 방법입니다. 이것이 default.rules를 깔끔하게 유지해야 하는 또 다른 이유입니다.
Codex는 hook에 대해서도 유사한 신뢰 단계를 거치며, 실행 전 검토가 필요합니다. 이에 대해서는 왜 Codex hook은 검토가 필요한가 가이드에서 다루었습니다.
사람들이 흔히 하는 실수
규칙 파일에 컨벤션 작성하기. 규칙은 명령을 제어합니다. 컨벤션은 AGENTS.md에 넣으세요.
규칙을 편집하고 즉시 적용되기를 기대하기. 규칙은 시작 시 스캔됩니다.
프로젝트 규칙을 커밋하고 어디서나 적용되기를 기대하기. 프로젝트 규칙은 프로젝트 레이어가 신뢰될 때만 로드됩니다.
제안된 접두사를 읽지 않고 수락하기. 짧은 접두사는 의도보다 더 많은 것을 허용할 수 있습니다.
차단을 무시하기 위해 명령을 허용하기. 가장 제한적인 결정이 승리합니다.
해결책: 각 지침을 적절한 위치에 배치하기
1단계: 컨벤션을 AGENTS.md로 이동
코드를 작성하는 방법을 설명하는 모든 내용을 규칙 파일에서 빼서 AGENTS.md로 옮기세요.
2단계: 저장된 승인 내역 검토
~/.codex/rules/default.rules를 열고 더 이상 필요하지 않은 allow 규칙을 제거하세요.
3단계: 근거(justification)와 예시 추가
각 규칙에 justification을 부여하고, match 및 not_match 예시를 추가하여 Codex가 로드할 때 실수가 발견되도록 하세요.
4단계: 각 명령 정책의 존재 이유 기록
명령이 차단된 이유나 어떤 대안을 사용해야 하는지 등 규칙 뒤에 숨겨진 결정 사항을 기록하세요.
MemoryLake에서 설정하기
규칙 파일은 Codex가 실행할 수 있는 것을 기록합니다. 배포 명령이 로컬에서 차단된 이유나 어떤 테스트 명령이 이전 것을 대체했는지와 같은 결정 사항은 프로젝트의 모든 어시스턴트가 알고 있어야 할 프로젝트 지식입니다.
MemoryLake는 결정, 컨벤션, 보호 조치 뒤의 이유와 같은 프로젝트 context를 위한 기억 레이어입니다. 이를 한 곳에서 관리하고 ChatGPT, Claude Code, Codex 등 연결된 어시스턴트들이 사용할 수 있게 합니다.
사용자는 자신의 언어로 직접 항목을 작성합니다. 사용자의 .rules 파일, AGENTS.md 파일, Codex 설정이나 기억, 세션 또는 벤더의 저장소에서 아무것도 읽거나 쓰거나 삭제하지 않습니다. Codex 규칙과 승인은 OpenAI가 설명한 방식대로 작동합니다.
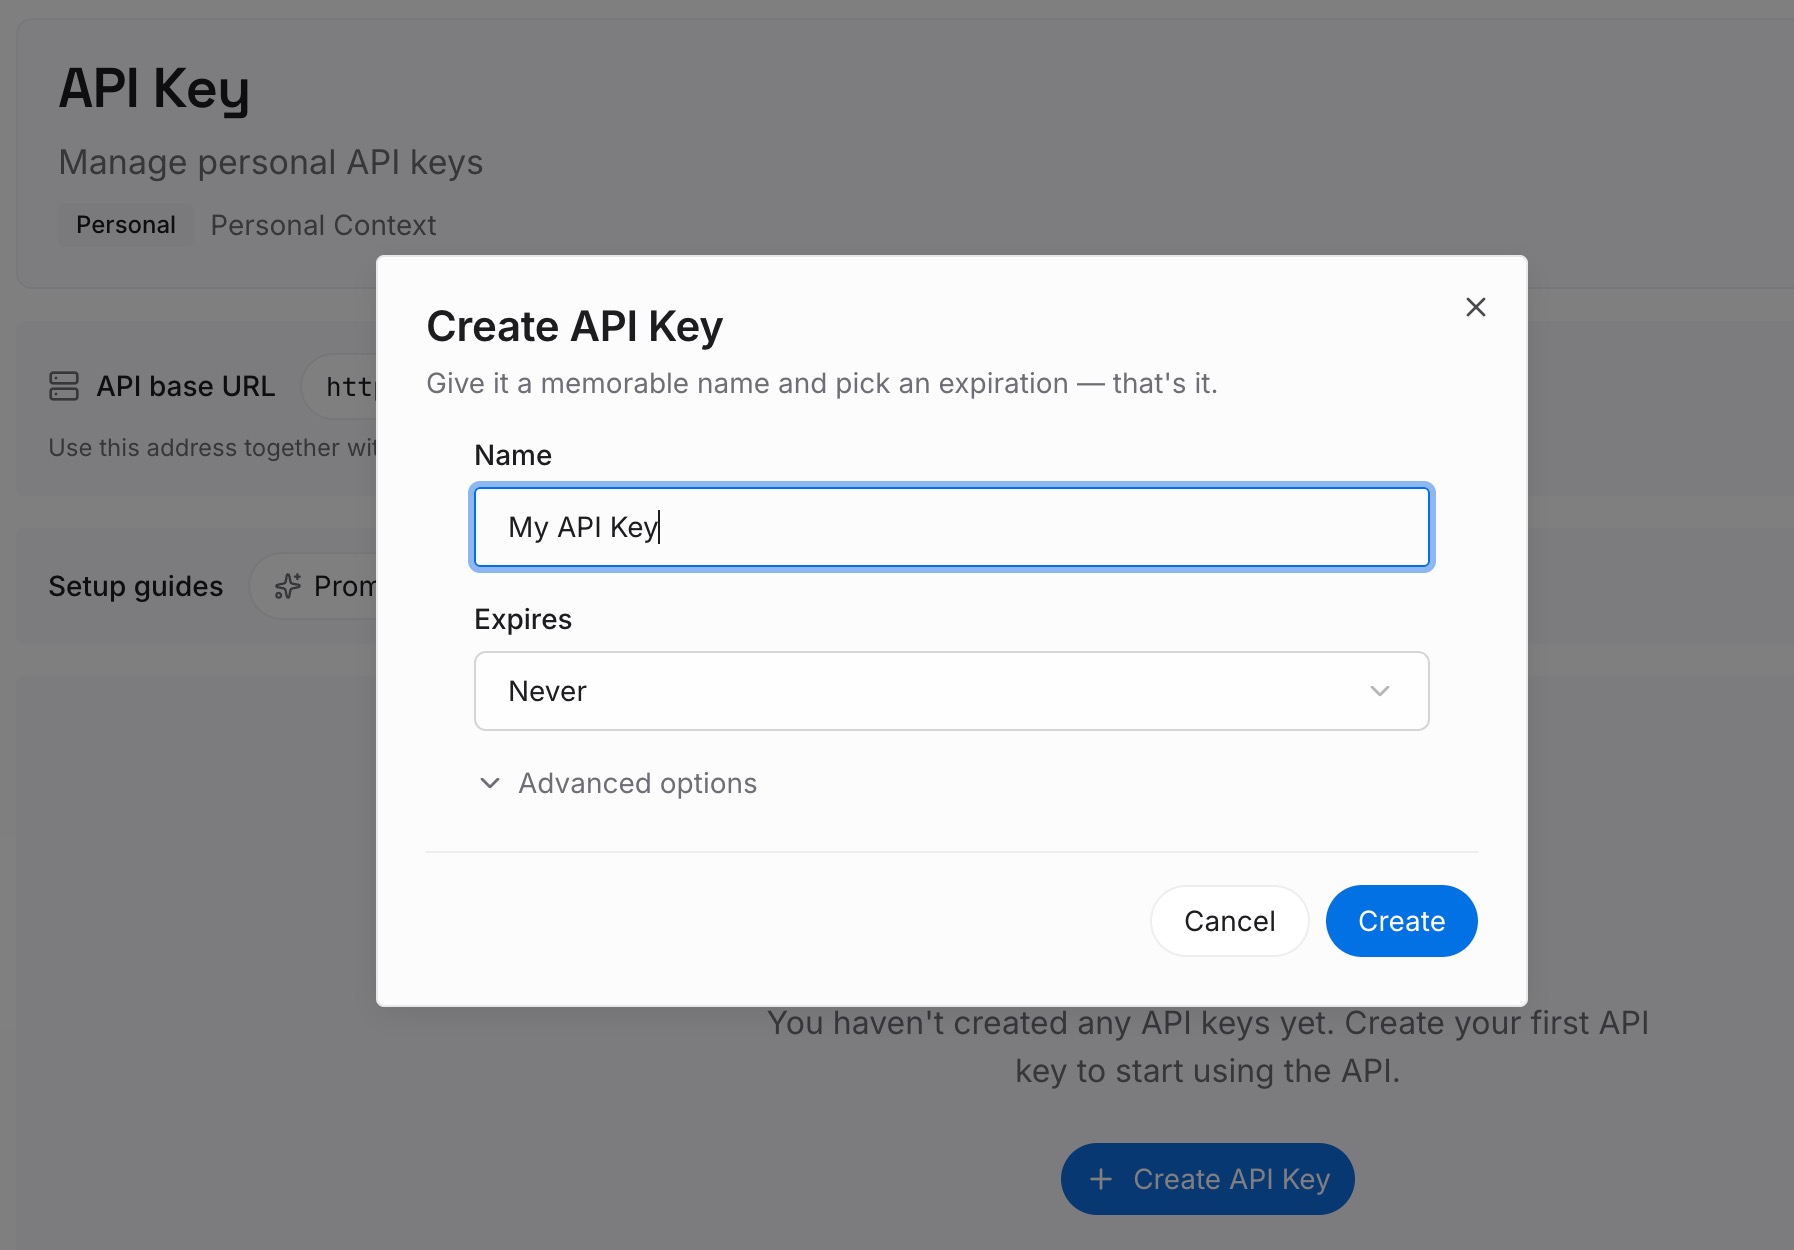
1단계: API 키 생성
로그인하고 대시보드에서 키를 생성합니다. 다른 자격 증명과 마찬가지로 저장소 외부에 보관하세요.
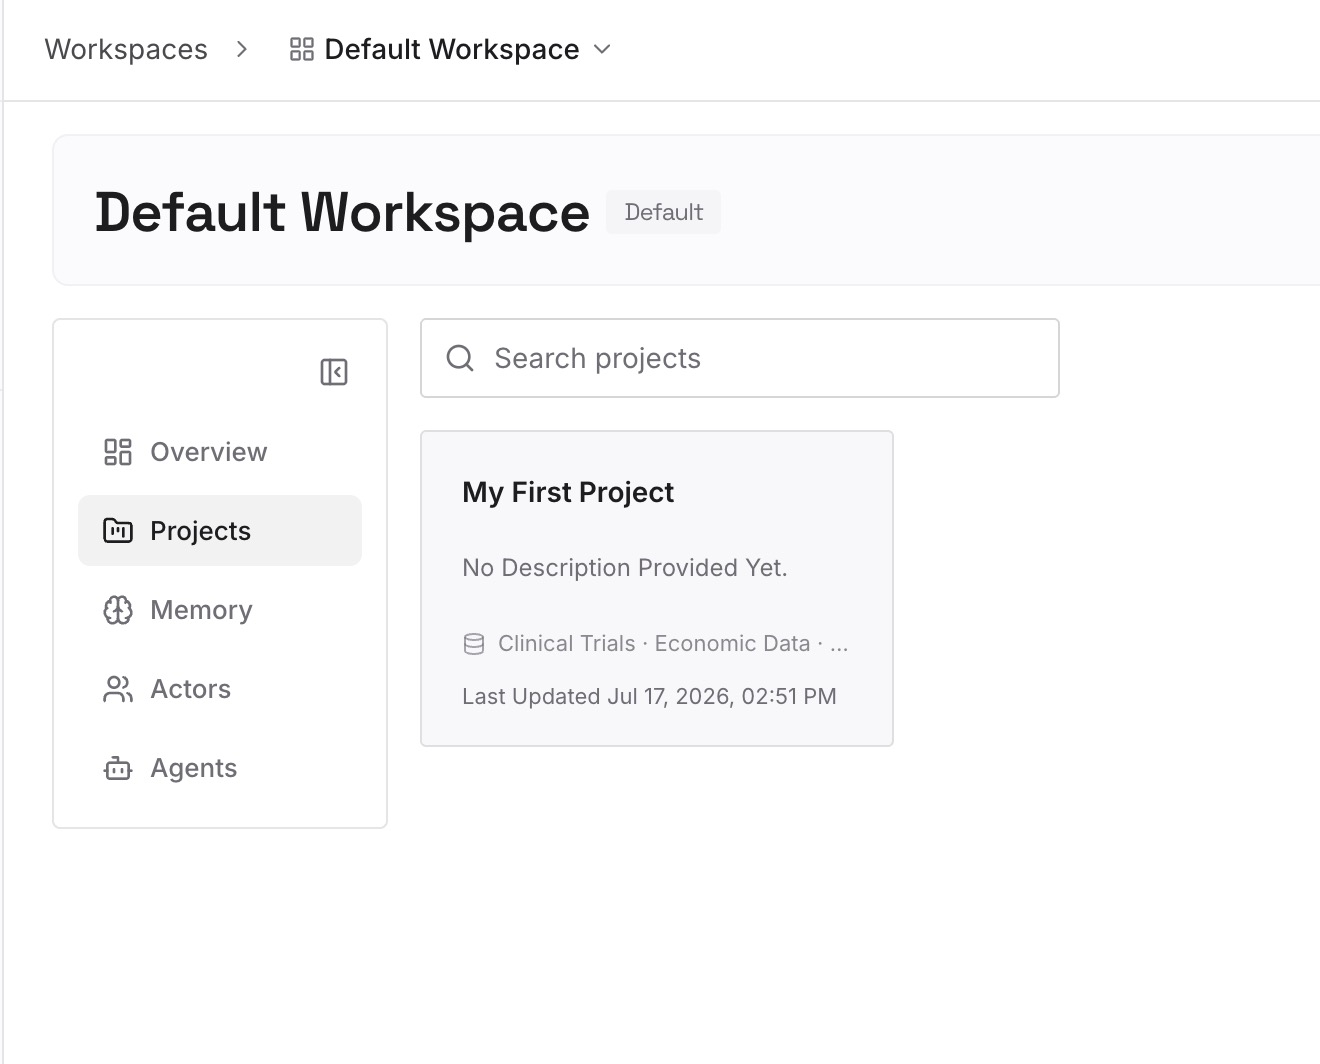
2단계: 첫 번째 기억 업로드
해결책의 4단계에서 작성한 내용부터 시작하세요: 명령 정책 뒤의 이유와 차단된 명령의 대안입니다. 항목당 하나의 결정을 담습니다.
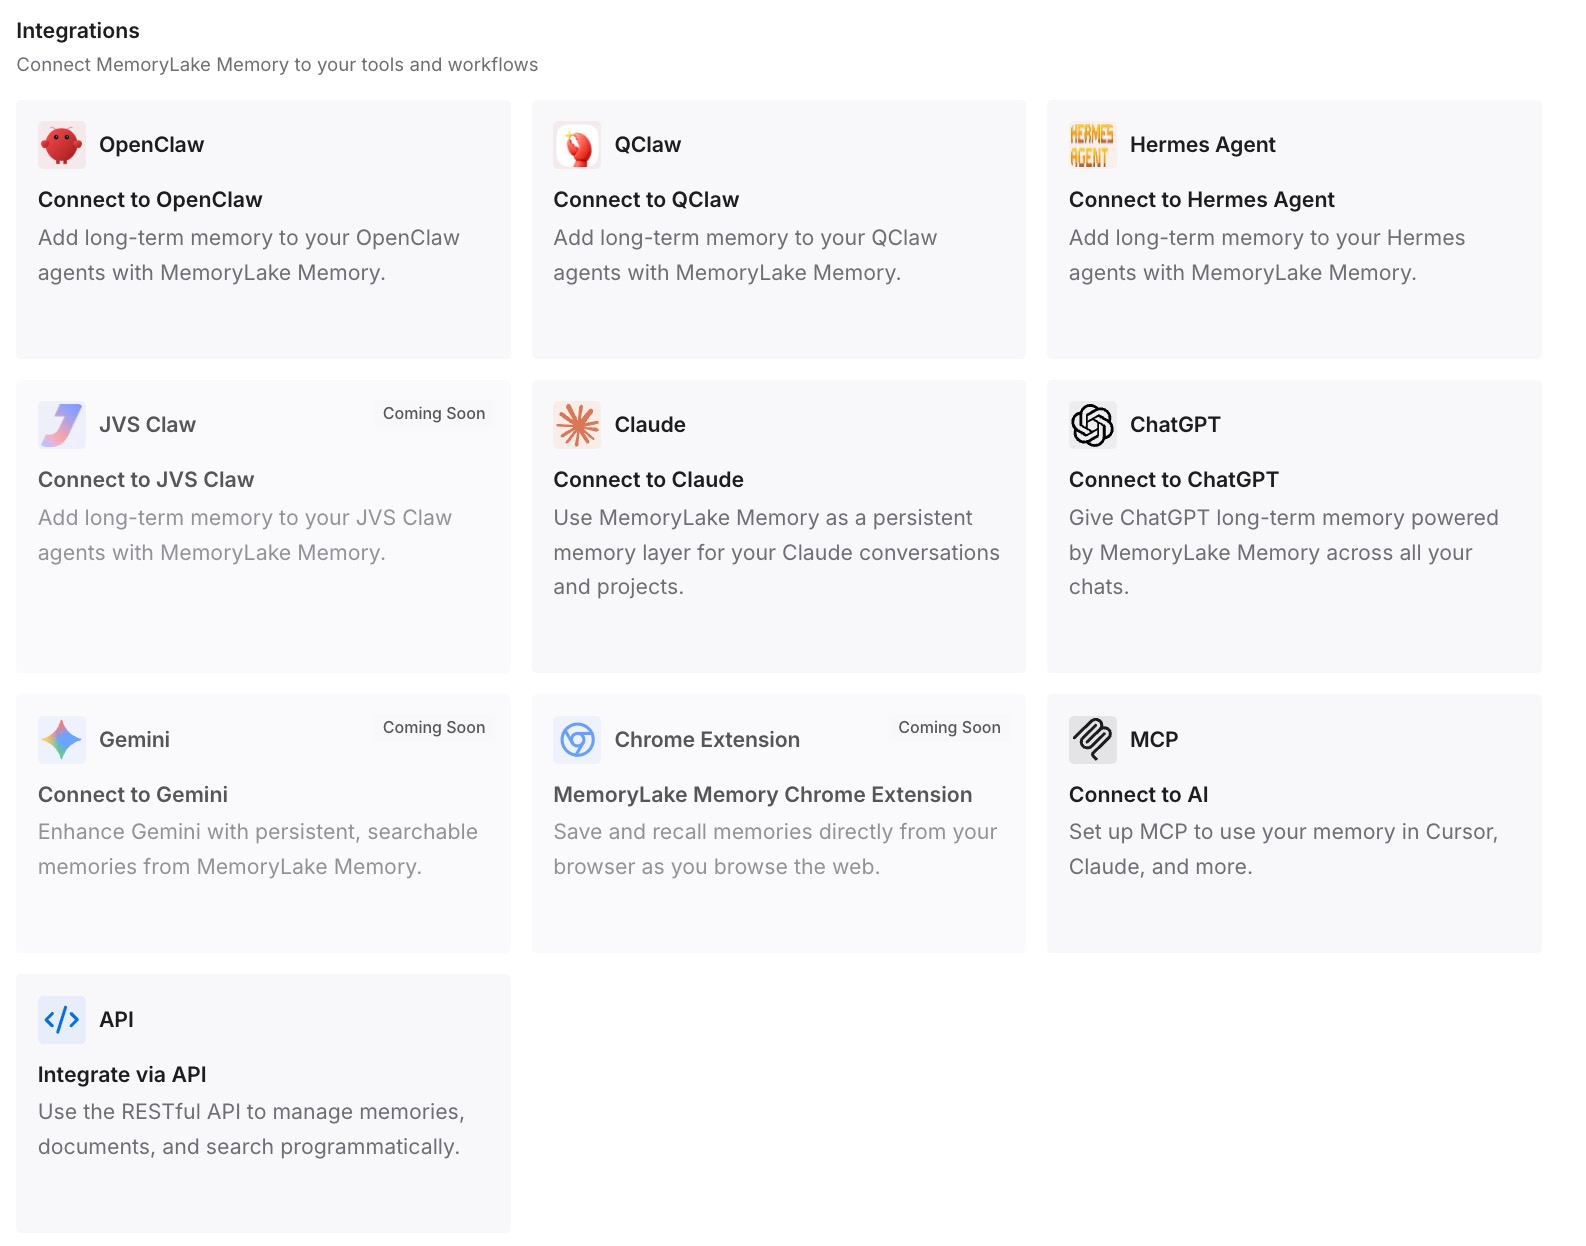
3단계: AI 및 에이전트 연결
Codex, Claude Code 및 사용하는 다른 어시스턴트를 연결합니다. 각 도구는 자체 권한 시스템이 무엇이든 동일한 결정 사항을 활용할 수 있습니다.
실제적인 변화
첫 번째 차이점은 명확성입니다. 규칙은 명령에 집중하고, 이유는 사람들이 읽을 수 있는 곳에 존재하게 됩니다.
두 번째는 도구 간의 일관성입니다. Claude Code는 자체적인 권한 규칙을 가지고 있지만, 두 도구 뒤의 결정 사항은 한 곳에 머무를 수 있습니다.
세 번째는 더 쉬운 검토입니다. 팀원은 규칙을 변경하기 전에 왜 그 규칙이 존재하는지 확인할 수 있습니다.
Codex 규칙을 위한 모범 사례
규칙은 명령에만 사용하세요. 컨벤션은 AGENTS.md에 속합니다.
사용자 레이어를 확인하세요. '항상 허용' 승인은 ~/.codex/rules/default.rules에 저장됩니다.
제안된 접두사를 읽으세요. 하나 이상의 명령과 일치할 수 있습니다.
justification을 작성하세요. forbidden 규칙에는 대안을 포함하세요.
match 예시를 추가하세요. Codex는 규칙을 로드할 때 이를 검증합니다.
codex execpolicy check로 테스트하세요. 의존하기 전에 가장 엄격한 결정을 확인하세요.
편집 후 재시작하세요. 규칙은 시작 시 스캔됩니다.
결론
Codex 규칙은 샌드박스 외부에서 실행될 수 있는 명령을 제어합니다(allow, prompt, forbidden). 규칙은 지침이 아니며, 컨벤션은 AGENTS.md에 속해야 합니다. 규칙 파일은 각 설정 레이어 옆의 rules/ 폴더에 위치하며 시작 시 로드되고, 프로젝트 규칙은 신뢰된 프로젝트가 필요합니다. TUI에서 명령을 허용하면 Codex는 이를 사용자 레이어의 ~/.codex/rules/default.rules에 저장합니다.
규칙이 중복될 때는 가장 제한적인 결정이 우선하며, 단순한 쉘 스크립트는 각 명령이 개별적으로 체크되도록 분할됩니다. 저장된 승인 내역을 검토하고, justification을 추가하며, 규칙 뒤의 이유를 직접 관리하는 곳에 보관하세요.